Mend signale les vulnérabilités CVE pour lesquelles il n'existe pas de correctif en amont. HeroDevs fournit le correctif.
La correction « Never-Ending Support (NES) » de HeroDevs apparaît désormais à côté du problème identifié dans Mend SCA. Avec un abonnement NES, Mend Renovate ouvre la pull request, ce qui permet à votre équipe d'examiner un correctif sur la branche de version qu'elle utilise déjà, sans avoir à planifier de migration.
« Savoir qu’une vulnérabilité existe, c’est déjà la moitié du chemin parcouru. L’objectif de Mend.io est d’aider ses clients à sécuriser leurs applications, ce qui implique de corriger les vulnérabilités détectées, et pas seulement de les signaler. Grâce à HeroDevs, les clients de Mend AppSec qui utilisent Mend SCA peuvent désormais corriger les CVE liées à des dépendances open source en fin de vie qui ne bénéficient plus de correctifs en amont. »

Asaf Saar
Directeur des produits, Mend.io
De la découverte du bug à la correction intégrée
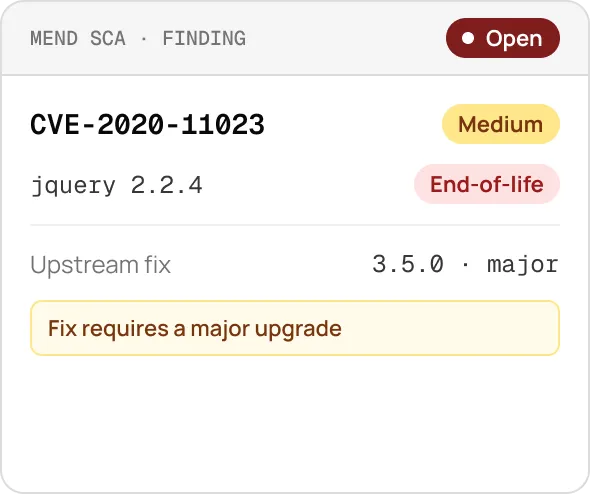
1. Le correctif SCA signale le CVE
Mend analyse vos dépôts comme il le fait actuellement et signale la vulnérabilité CVE sur une version de paquet qui ne bénéficie plus de correctifs en amont.
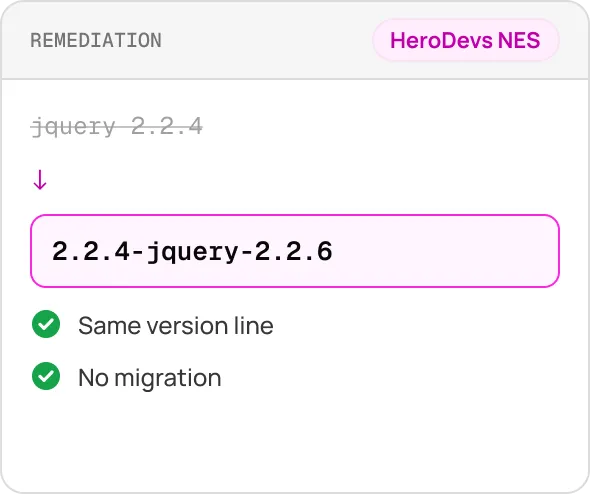
2. Mend présente la solution pour la NES
HeroDevs publie régulièrement les correctifs NES correspondant aux vulnérabilités CVE, classés par paquet et par version, afin que Mend SCA puisse renvoyer vers la version NES qui corrige la vulnérabilité CVE sans qu'il soit nécessaire de migrer vers une nouvelle version majeure.
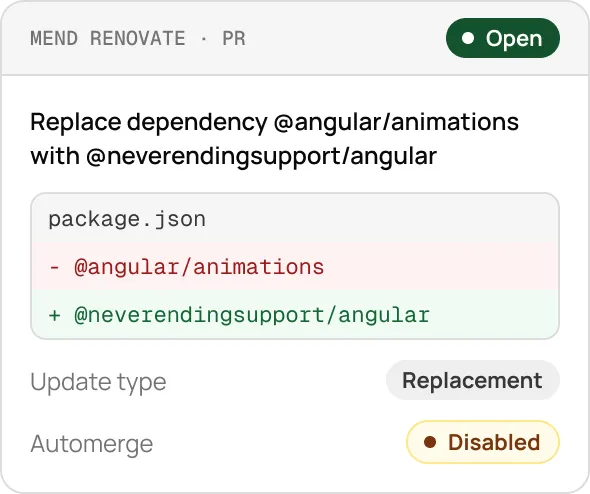
3. Mend Renovate génère la pull request
Pour les équipes disposant d'un abonnement NES, Mend Renovate ouvre une pull request de remplacement qui substitue la version vulnérable par celle de la distribution NES. Votre équipe examine la pull request, exécute vos tests et procède à la fusion.
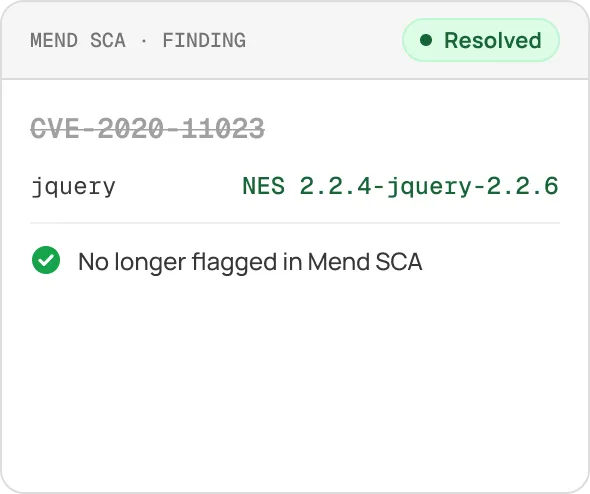
4. La conclusion s'achève
Mend identifie les vulnérabilités CVE corrigées par chaque version de NES ; ainsi, Mend cesse de signaler ces vulnérabilités une fois la version de NES installée.
Mise à niveau, migration ou NES : décider en fonction des résultats
Une vulnérabilité pour laquelle aucun correctif en amont n'est disponible reste ouverte jusqu'à la mise en œuvre de la migration, et l'entreprise la fait figurer dans chaque audit et chaque évaluation de sécurité réalisée par les clients. Mend SCA affiche la solution proposée par HeroDevs aux côtés des autres solutions proposées, ce qui permet à votre équipe de choisir la voie à suivre pour chaque vulnérabilité.
Une correction en amont est disponible dans une nouvelle version de votre paquet
Effectuez la mise à jour vers la version recommandée, manuellement ou à l'aide de Mend Renovate.
Il n'y a pas de correctif en amont, et une migration est prévue ce trimestre
Assurez la transition avec NES et garantissez la sécurité et la conformité jusqu'à ce que la migration soit effective.
Il n'y a pas de correctif en amont, et la migration n'est prévue que dans plusieurs mois, voire plusieurs années.
Restez sur NES. NES assure la mise à jour, la sécurité et la conformité de la branche de version pendant que vous planifiez vos projets.
Découvrez quelles prestations de Mend sont prises en charge par NES
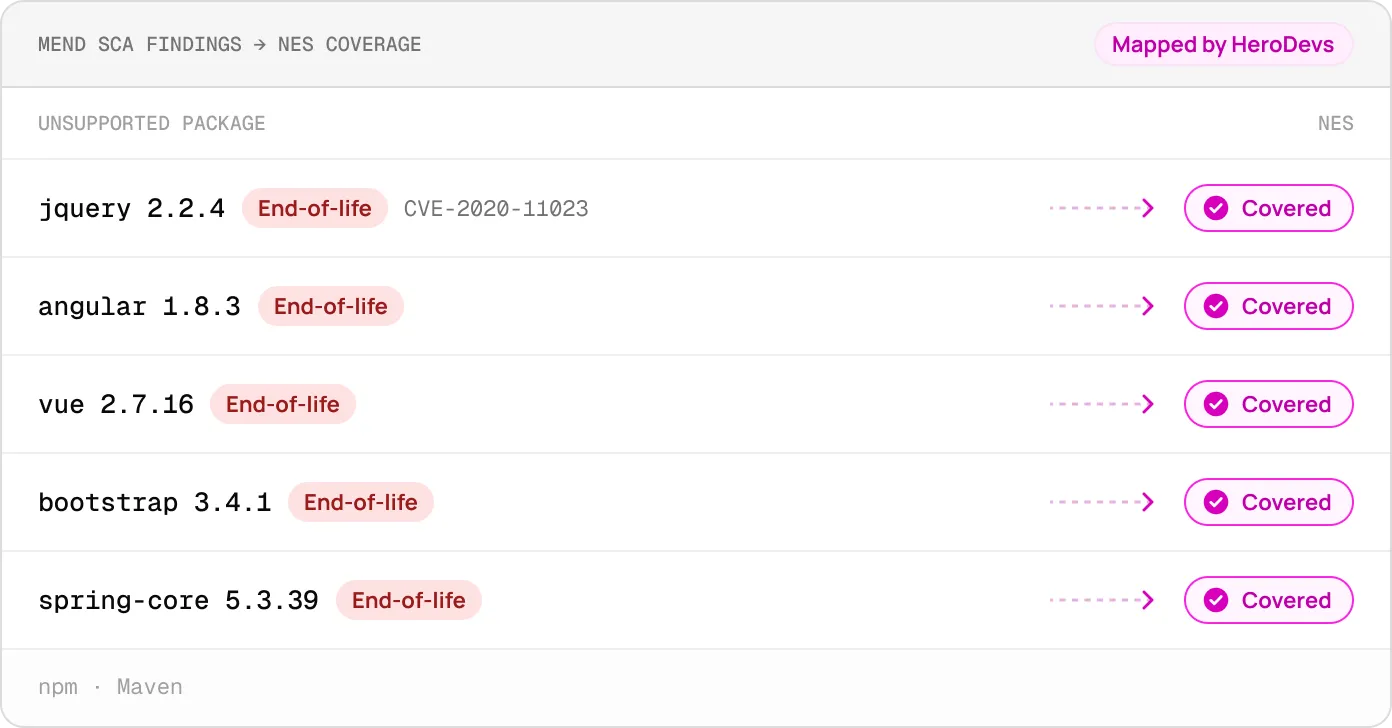
HeroDevs établira une correspondance entre les indicateurs « Mend » des vulnérabilités CVE présentes dans les composants open source non pris en charge de vos applications et la couverture NES.

FAQ sur HeroDevs NES et Mend
Réponses aux questions les plus fréquentes concernant l'intégration de Mend. Si vous ne trouvez pas ce que vous cherchez, n'hésitez pas à nous contacter.
Découvrez quelles prestations de Mend sont prises en charge par NES


