EVERGREEN · COUVERTURE DE L'ENSEMBLE DE L'APPLICATION
Mise en place sécurisée dans l'ensemble de votre application
Le nombre de CVE détectés par vos scanners ne cesse d'augmenter, et pour les dépendances qui ne bénéficient plus de correctifs en amont, les seules options possibles consistent soit à retarder les travaux prévus dans la feuille de route, soit à accepter le risque pendant un trimestre supplémentaire. Evergreen corrige les CVE à grande échelle dans l'ensemble de votre application, ce qui vous permet de conserver les versions que vous utilisez actuellement et de migrer selon votre propre calendrier.
Ce que vous offre Evergreen
Vos développeurs ne gèrent plus les CVE bibliothèque par bibliothèque
Une vulnérabilité CVE détectée dans une bibliothèque non prise en charge oblige les ingénieurs à s'écarter de leur travail prévu, et d'autres vulnérabilités CVE apparaissent dans d'autres bibliothèques avant que le correctif ne soit déployé. Evergreen couvre toutes les bibliothèques non prises en charge de votre application et génère le correctif dès qu'une vulnérabilité CVE est détectée, ce qui permet à vos développeurs de poursuivre leur travail comme prévu.
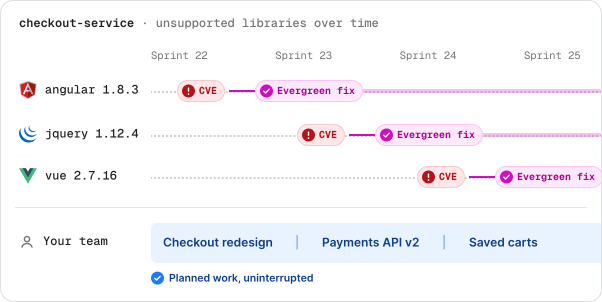
Votre équipe d'ingénieurs reste protégée lorsque les dépendances open source ne bénéficient plus d'aucun support
Certaines dépendances annoncent une date de fin de vie, tandis que d'autres cessent simplement de bénéficier des correctifs en amont. Votre équipe s'en rend généralement compte lorsqu'une vulnérabilité CVE est publiée et qu'aucun correctif n'est proposé. Evergreen prend en charge les dépendances dès qu'elles ne sont plus prises en charge, de sorte qu'un correctif est déjà en cours de préparation lorsqu'une vulnérabilité CVE est publiée.
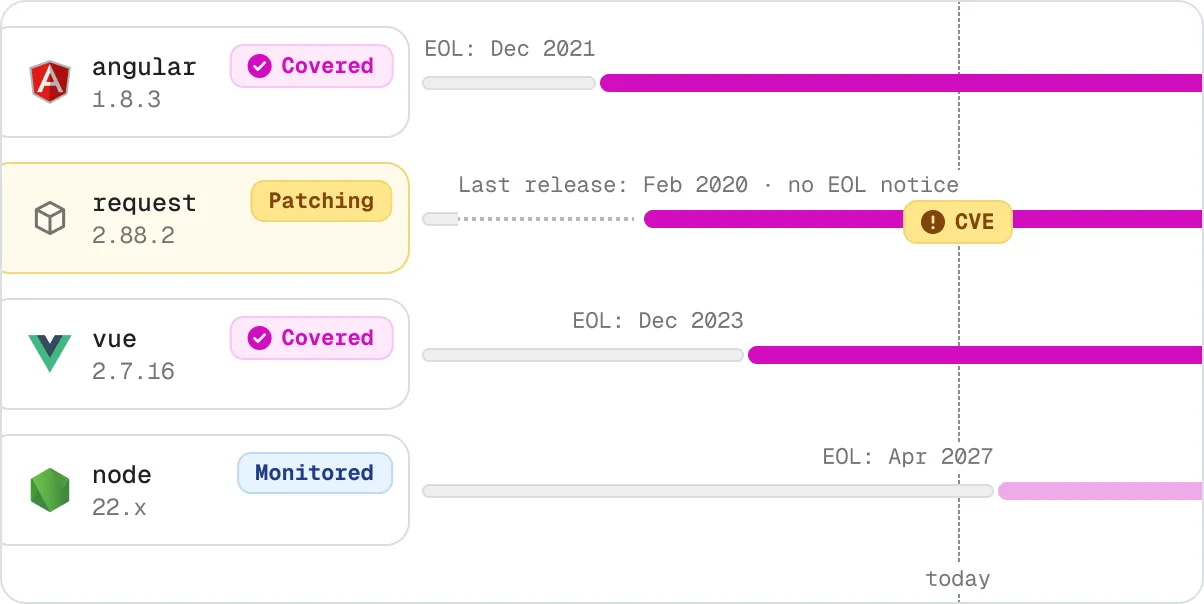
C'est votre équipe d'ingénieurs qui se charge de la correction, et non d'un projet de migration
En cas de vulnérabilité CVE liée à une dépendance non prise en charge, votre outil d'analyse vous recommande de passer à la version majeure suivante, ce qui implique l'adoption de nouvelles API, des modifications du code et de nouveaux tests. Evergreen propose une solution de remplacement directe pour la version que vous utilisez déjà, ce qui vous permet de migrer selon votre propre calendrier.

Votre équipe de sécurité classe les vulnérabilités qu'elle a dû considérer comme des risques
Une vulnérabilité CVE liée à une dépendance non prise en charge ne pouvant faire l'objet d'aucun correctif, elle reste inscrite au registre des risques trimestre après trimestre. Evergreen fournit le correctif ainsi qu'un responsable de maintenance désigné pour la branche de versions corrigées, ce qui permet de retirer cette vulnérabilité du registre des risques.

Votre équipe chargée de la conformité dispose des éléments de preuve avant l'audit
Lorsqu'un auditeur demande comment a été gérée une vulnérabilité CVE concernant une dépendance qui n'est plus prise en charge, votre équipe doit rassembler les tickets et les fils de discussion par e-mail pour répondre. Evergreen ajoute une déclaration VEX et une attestation juridique à votre référentiel à chaque correction ; votre équipe peut ainsi répondre en indiquant simplement le fichier concerné à l'auditeur.

Une solution éprouvée à l'échelle de l'entreprise
Plus de 19 millions
versions des paquets suivies
1,000+
vulnérabilités corrigées
50 % et plus
du classement Fortune 100
Les ingénieurs mettent au point la solution.
L'IA trouve le travail.
Le plus difficile, c'est le remplacement, et c'est un ingénieur de HeroDevs qui s'en charge. Rien n'est développé tant que l'on ne sait pas exactement ce qui doit être remplacé ; c'est pourquoi la détection s'appuie sur l'IA à une échelle qu'aucune équipe ne pourrait égaler.

Experts en ingénierie
Des solutions de remplacement développées par les créateurs du framework
Un ingénieur de HeroDevs développe et vérifie chaque remplacement avant qu'il ne soit intégré à votre dépôt ; c'est quelqu'un qui sait pourquoi cette version se comporte ainsi, ce qui en dépend et ce qui risque de ne plus fonctionner si vous la modifiez.

IA
Une détection à une échelle
que l'œil humain ne peut atteindre
Il analyse en permanence tous les dépôts de votre application et signale chaque dépendance arrivée en fin de vie, y compris les projets qui ont été discrètement abandonnés sans qu'aucune annonce n'ait été faite. C'est un travail qu'aucune équipe ne pourrait effectuer manuellement.
Installez-le une seule fois. Ensuite, Evergreen fonctionne tout seul.
Configuration initiale
En continu — La plateforme fonctionne tant que votre application utilise des logiciels libres
Installer
Installez l'application GitHub de HeroDevs, sélectionnez tous les dépôts qui composent votre application, puis fusionnez un workflow GitHub Actions. La fréquence des analyses et le comportement des pull requests sont définis lors de la mise en place.
Numériser
Une fois le workflow fusionné, l'analyse se lance automatiquement. HeroDevs surveille l'ensemble de votre arborescence de dépendances open source, détectant ainsi les vulnérabilités et les dépendances non prises en charge.
Piste
Lorsqu'une vulnérabilité CVE touche une dépendance en fin de vie (EOL), HeroDevs identifie un remplacement déjà sécurisé ou en développe un ; nous nous chargeons de la correction, et vous pouvez continuer à vous concentrer sur le développement de vos fonctionnalités.
Remédier
L'intégration de la gestion du contrôle de version (SCM) de HeroDev ouvre automatiquement une demande de fusion qui remplace la dépendance vulnérable par une alternative sécurisée et prête à l'emploi.
Démontrer
Chaque mesure corrective s'accompagne de déclarations VEX mises à jour et d'attestations juridiques, qui prouvent à votre équipe juridique et à vos responsables de la conformité que votre système est sécurisé.

Garantir une conformité et une sécurité totales
HeroDevs garantit que vos logiciels open source qui ne bénéficient plus d’assistance ni de maintenance restent pleinement conformes aux réglementations telles que SOC 2, FedRAMP, PCI, HIPAA, DORA et CRA. Grâce à des mises à jour de sécurité régulières et à notre engagement à assurer la préparation aux audits, vous pouvez avoir l’esprit tranquille : vos systèmes restent conformes, sécurisés et prêts à faire l’objet de n’importe quel contrôle.


Découvrez quelles fonctionnalités ne sont pas prises en charge dans votre pile avant que quelqu’un d’autre ne le fasse
Effectuez un scan EOL gratuit de votre base de code en quelques minutes. Sans engagement, sans appel commercial.


Questions posées par les équipes d'ingénierie et de sécurité
Découvrez les réponses à certaines des questions qui nous sont le plus souvent posées. Bien sûr, si vous ne trouvez pas la réponse que vous cherchez, n'hésitez pas à nous contacter.
Demander une démonstration
Découvrez comment HeroDevs peut garantir la sécurité et la conformité de vos systèmes.
Découvrez comment nos solutions peuvent apporter de la valeur à votre organisation.


