PLAQUE DE CONFORMITÉ
Conformité logicielle en fin de cycle de vie : exigences et modalités de mise en conformité
Les réglementations et les normes de conformité posent régulièrement la question suivante : « Qui se charge des correctifs ? » Pouvez-vous y répondre ?
PCI DSS, HIPAA, SOC 2, FedRAMP, la loi européenne sur la cyber-résilience. Des normes et des exigences différentes, mais une même question concernant les logiciels en fin de vie que vous utilisez. Lorsque le support en amont prend fin, découvrez pourquoi HeroDevs s'impose comme la solution évidente (preuves à l'appui).
Comment un logiciel en fin de vie peut constituer une violation potentielle de la conformité
Les risques liés aux logiciels non pris en charge suivent systématiquement les trois mêmes étapes.
ÉTAPE 1
Fin de l'assistance en amont
Les développeurs publient une version finale, puis passent à autre chose. Ce n'est pas le cas de votre application.
ÉTAPE 2
Une vulnérabilité CVE est répertoriée
Le correctif est disponible pour les nouvelles versions.
Mais pas pour la vôtre.
ÉTAPE 3
Les normes de conformité posent la question suivante : « Qui en assure la maintenance ? »
Vous n'avez ni nom, ni date, ni document.
À mesure que l'IA prend de l'ampleur, les exigences en matière de conformité se multiplient
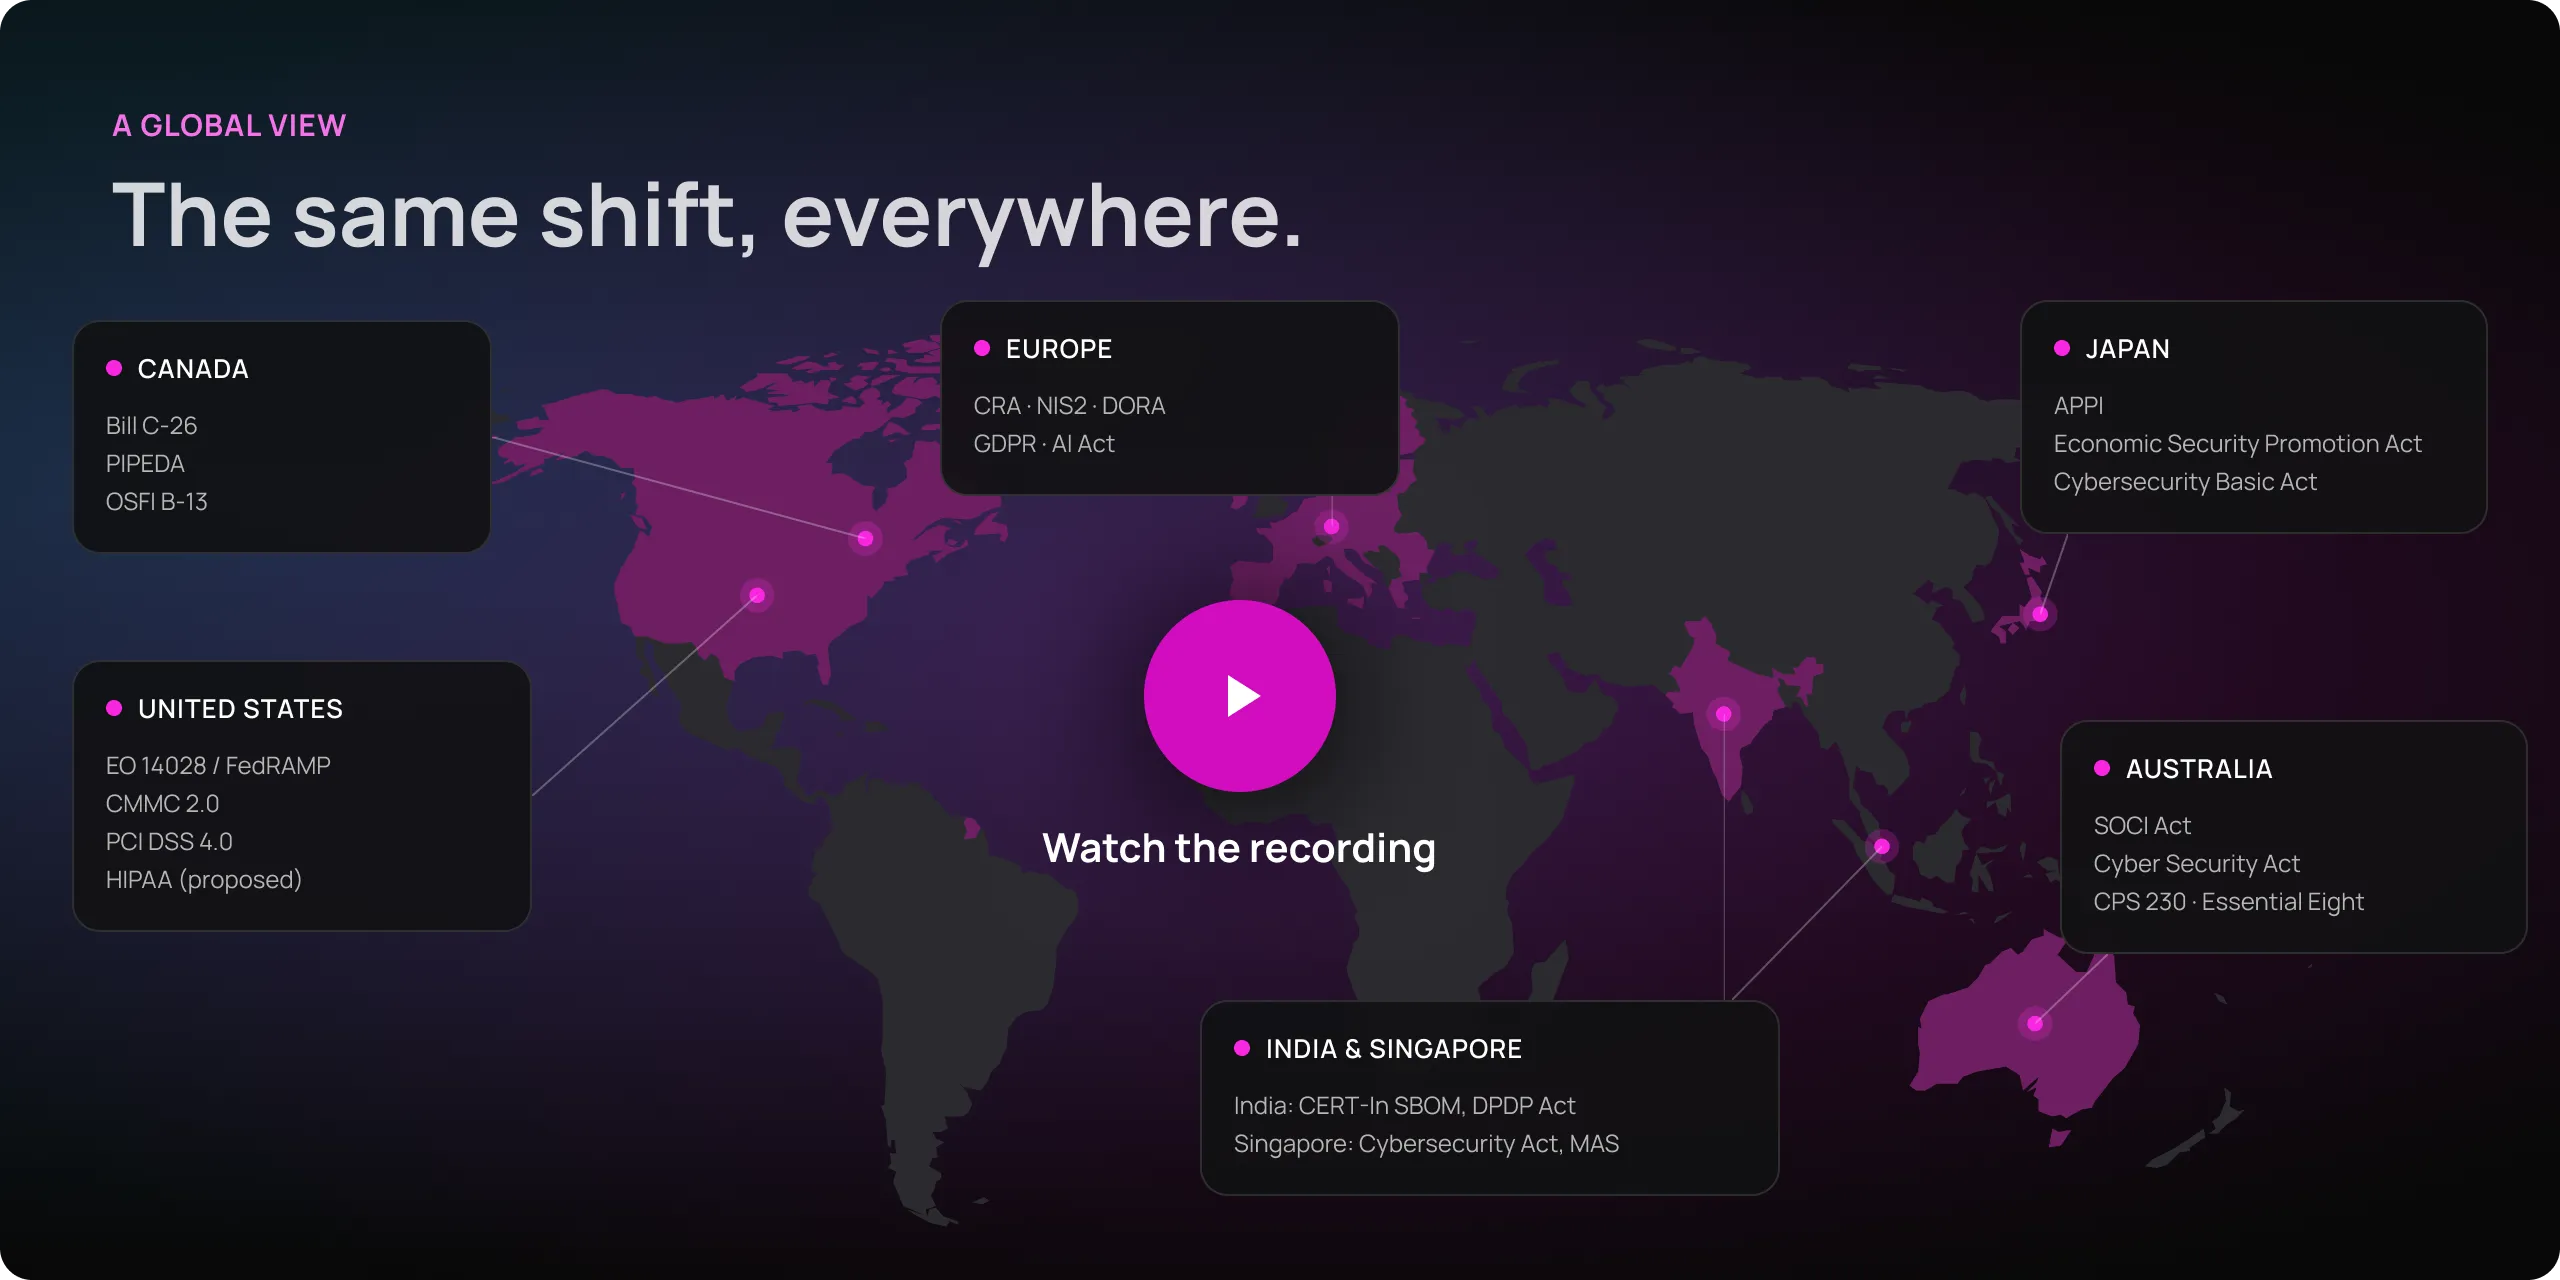
L'IA identifie et diffuse du code plus rapidement que les responsables de maintenance ne parviennent à le sécuriser, et les autorités de régulation du monde entier réagissent. Découvrez comment la CRA, la directive NIS2, la directive DORA et d'autres réglementations transforment la sécurité « au mieux » en une obligation étayée par des preuves pour les logiciels open source en fin de vie que vous exploitez.
Identifiez vos logiciels open source en fin de cycle de vie avant qu'une faille de sécurité ne se produise.
Rapport d'exposition EOL
Toutes les dépendances en fin de vie dans l'ensemble de vos dépôts, qu'elles soient directes ou transitives. La même liste que celle qu'établirait un évaluateur.
Vérification de l'état de préparation à l'ACR
16 questions, environ 4 minutes, chacune en lien avec le texte du règlement. Découvrez votre score et les points à améliorer en priorité.

EOL DS pour les entreprises
Détection des produits en fin de vie dans toutes les équipes et tous les dépôts, avec mise en œuvre de la CI/CD.
Exigences des cadres de conformité applicables aux logiciels en fin de vie
Les exigences de conformité peuvent varier légèrement d'une réglementation à l'autre. Sélectionnez celles qui s'appliquent à votre situation et découvrez comment HeroDevs vous aide à vous y conformer.




Un audit a-t-il mis en évidence la présence de logiciels en fin de vie ?
Résoudre ce problème

L'assistance permanente de HeroDevs : la correction continue des vulnérabilités CVE dont vous avez besoin
HeroDevs assure la maintenance des logiciels open source en fin de vie que vous utilisez déjà, grâce à une gestion continue des vulnérabilités et à la documentation nécessaire pour en apporter la preuve.
Versions corrigées sans préavis
Même branche de version, même API publique, correctifs des vulnérabilités CVE. Il s'agit d'une modification de configuration, et non d'une migration.
SLA CVE de 14 jours
Dans votre contrat, la question « Qui se charge des correctifs, et dans quels délais ? » trouve donc une réponse écrite.
Déclaration VEX à chaque correction
Indique quelles vulnérabilités CVE ont été corrigées ou ne s'appliquent pas, dans un format compatible avec les outils d'analyse et les réviseurs.
Une attestation signée pour chaque réparation
En correspondance avec les référentiels selon lesquels vous établissez déjà vos rapports.
Autorité chargée de la numérotation CVE
Les vulnérabilités sont confirmées, corrigées et rendues publiques par le biais du programme officiel CVE.
Pourquoi les équipes soumises à de nombreuses contraintes de conformité choisissent HeroDevs
Plus de 19 millions
versions des paquets suivies
1,000+
vulnérabilités corrigées
1,000+
clients professionnels
« Dans le domaine de la santé, la disruption pour la disruption n’est pas de l’innovation : c’est dangereux. »
— ViTel Net
✓ Correction à 100 % des vulnérabilités connues d'AngularJS , sans migration
Lire l'article →
« Nous devions garantir la sécurité et la conformité de notre application tout en planifiant de manière stratégique un projet de modernisation sans perturber nos activités opérationnelles. »
— Place de marché dédiée à l'énergie et au développement durable
✓ Maintien des exigences SOC 2 et des exigences de sécurité de l'entreprise
Lire l'article →
« L'application fonctionnait parfaitement, mais d'un point de vue sécuritaire, nous avions une bombe à retardement. »
— Sanlam Private Wealth
✓ Mise en conformité totale du cadre, conformément aux exigences réglementaires
Lire l'article →