규정 준수 허브
소프트웨어 수명 주기 종료 시 규정 준수: 요구 사항 및 준수 방법
규정 및 준수 기준에서는 종종 “누가 패치를 적용하나요?”라고 묻습니다. 이에 답할 수 있습니까?
PCI DSS, HIPAA, SOC 2, FedRAMP, EU 사이버 복원력 법. 표준과 요구 사항은 다르지만, 귀사가 운영하는 수명 주기 종료 소프트웨어에 대해서는 모두 같은 의문이 제기됩니다. 공급업체의 지원이 종료되면, HeroDevs가 왜 당연한 해답이 되는지 확인해 보세요(관련 증거 자료 첨부).
수명 주기가 끝난 소프트웨어가 어떻게 잠재적인 규정 위반 요인이 되는가
지원되지 않는 소프트웨어로 인한 위험은 매번 동일한 세 단계를 거칩니다.
1단계
상류 지원 종료
유지보수 담당자들은 최종 릴리스를 배포하고 다음 단계로 넘어갑니다. 하지만 여러분의 앱은 그렇지 않습니다.
2단계
CVE가 등록되었습니다
새 버전에는 수정 사항이 적용되어 있습니다.
귀하의 버전은 아닙니다.
3단계
규정 준수 기준에서는 “누가 이를 관리하는가?”라고 묻습니다.
이름도, 날짜도, 문서도 없습니다.
AI가 확대됨에 따라 규정 준수 요건도 늘어납니다
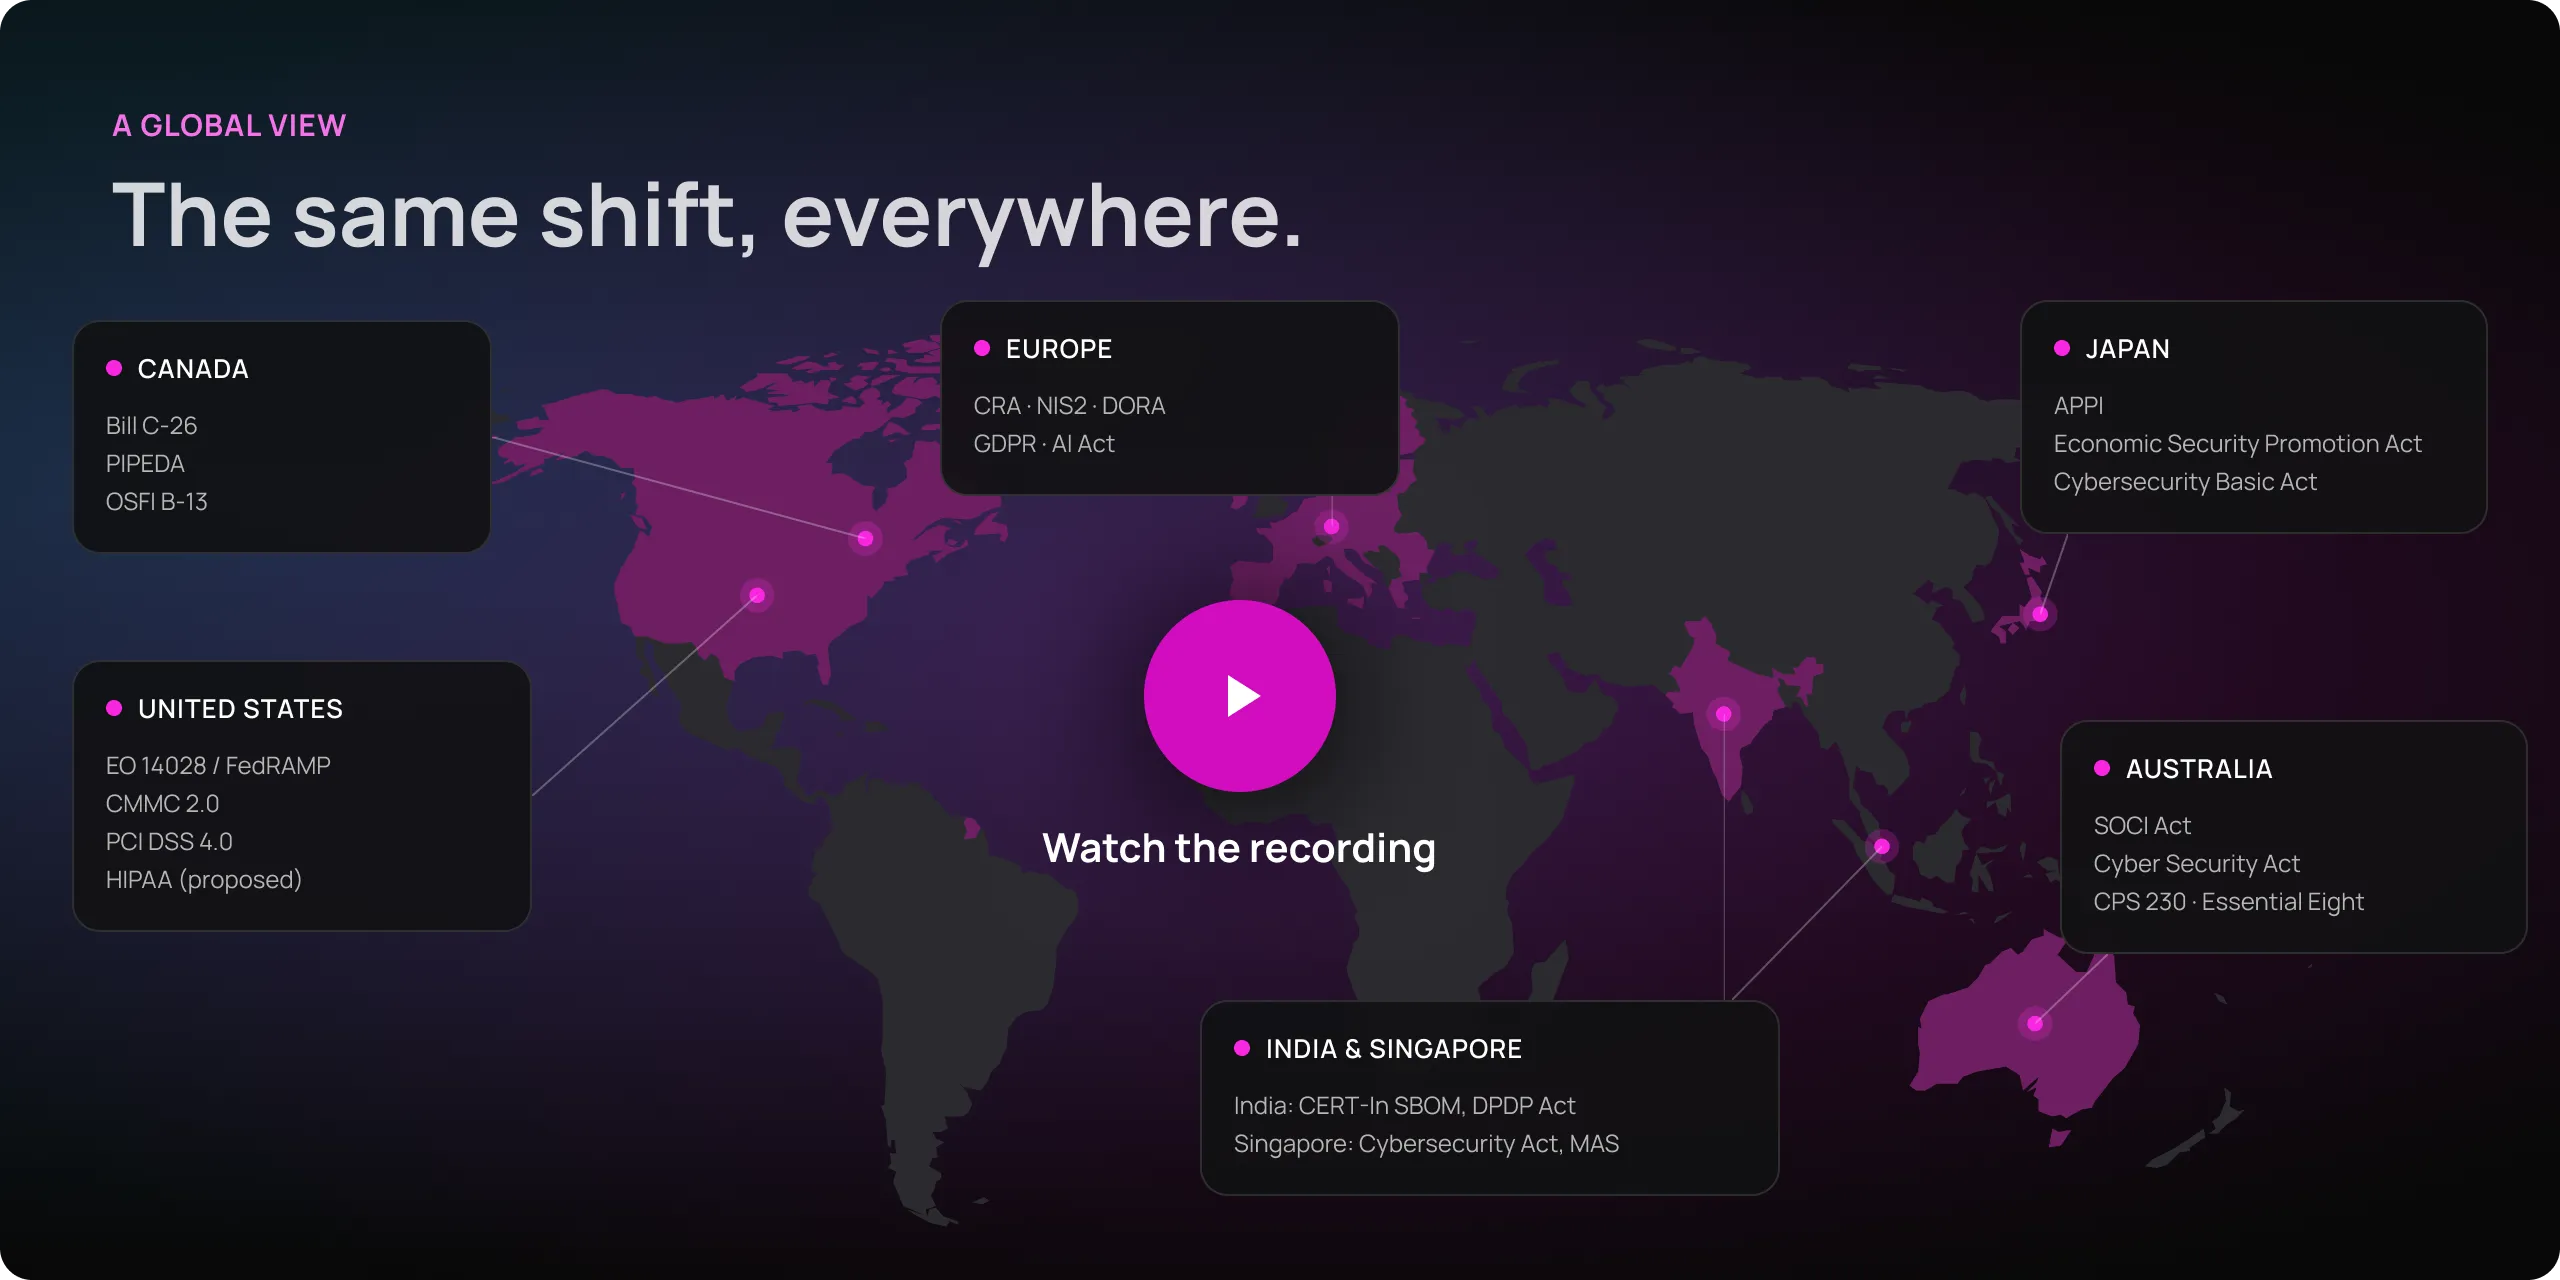
AI는 유지보수 담당자가 보안을 강화할 수 있는 속도보다 더 빠르게 코드를 찾아내어 배포하고 있으며, 전 세계 규제 당국들이 이에 대응하고 있습니다. CRA, NIS2, DORA 등의 규제가 귀사가 운영하는 수명 종료 단계의 오픈소스에 대해 ‘최선의 노력’에 그치던 보안을 어떻게 증거에 기반한 의무로 전환시키고 있는지 확인해 보십시오.
보안 침해 사고가 발생하기 전에 사용 수명이 다한 오픈소스 소프트웨어를 찾아내세요.
EOL 노출 보고서
모든 리포지토리 전반에 걸친 종결 의존성(직접 및 전이적 의존성 포함). 이는 평가자가 작성할 목록과 동일합니다.
CRA 준비 상태 점검
규정 본문과 연계된 16개의 문항으로, 소요 시간은 약 4분입니다. 점수를 확인하고 가장 먼저 보완해야 할 부분을 파악해 보세요.

엔터프라이즈용 EOL DS
모든 팀과 저장소에 걸쳐 수명 주기 종료 감지 기능을 제공하며, CI/CD를 통해 이를 강제 적용합니다.
사용 종료(EOL) 소프트웨어에 대해 규정 준수 프레임워크가 요구하는 사항
규정마다 준수 방식이 조금씩 다를 수 있습니다. 귀사에 적용되는 규정을 선택하고, HeroDevs가 어떻게 규정 준수를 지원하는지 알아보세요.




감사 결과 수명 종료(EOL) 소프트웨어가 발견되었나요?
해결하세요

HeroDevs의 끊임없는 지원: 여러분이 필요로 하는 지속적인 CVE 대응
HeroDevs는 귀사가 이미 운영 중인 지원 종료된 오픈소스 소프트웨어를 유지 관리하며, 지속적인 취약점 관리와 이를 입증할 수 있는 관련 서류를 제공합니다.
드롭인 패치 릴리스
버전 라인은 동일하고, 공개 API도 동일하며, CVE 취약점이 수정되었습니다. 마이그레이션이 아닌 구성 변경입니다.
14일 CVE SLA
계약서에는 “누가 이 문제를 수정하며, 얼마나 빨리 처리하는가?”에 대한 답변이 명시되어 있습니다.
모든 수정 사항에 대한 VEX 명세서
스캐너와 검토자가 수용할 수 있는 형식으로, 어떤 CVE가 수정되었거나 해당되지 않는지를 표시합니다.
모든 수정 사항마다 서명된 확인서 첨부
이미 보고를 진행하고 있는 프레임워크에 매핑되어 있습니다.
CVE 번호 부여 기관
취약점은 공식 CVE 프로그램을 통해 확인, 수정 및 공개됩니다.
규정 준수에 중점을 두는 팀들이 HeroDevs를 선택하는 이유
1,900만 명 이상
추적되는 패키지 버전
1,000+
취약점 수정됨
1,000+
기업 고객
“의료 분야에서 그 자체를 목적으로 하는 파괴적 변화는 혁신이 아니라 위험한 일입니다.”
— ViTel Net
✓ 알려진 AngularJS 취약점을 100% 해결, 마이그레이션 없음
기사 읽기 →
“비즈니스 운영에 차질을 빚지 않으면서 현대화 작업을 전략적으로 계획하는 동시에, 보안이 확보되고 관련 규정을 준수하는 애플리케이션을 유지해야 했습니다.”
— 에너지 및 지속가능성 마켓플레이스
✓ SOC 2 및 기업 보안 요건을 지속적으로 준수했습니다.
기사 읽기 →
“애플리케이션은 완벽하게 작동하고 있었지만, 보안 측면에서는 시한폭탄이나 다름없는 상황이었습니다.”
— 산람 프라이빗 웰스
✓ 규제 요건에 부합하는 100% 프레임워크 개선
기사 읽기 →