该漏洞已被列入CVE,但由于该版本已达到生命周期终止,因此尚无补丁可用。

上游的修复程序(如果确实存在的话)要比当前版本领先好几个大版本。HeroDevs 会为您当前运行的版本构建一个安全版本,因此无需升级即可解决该问题。
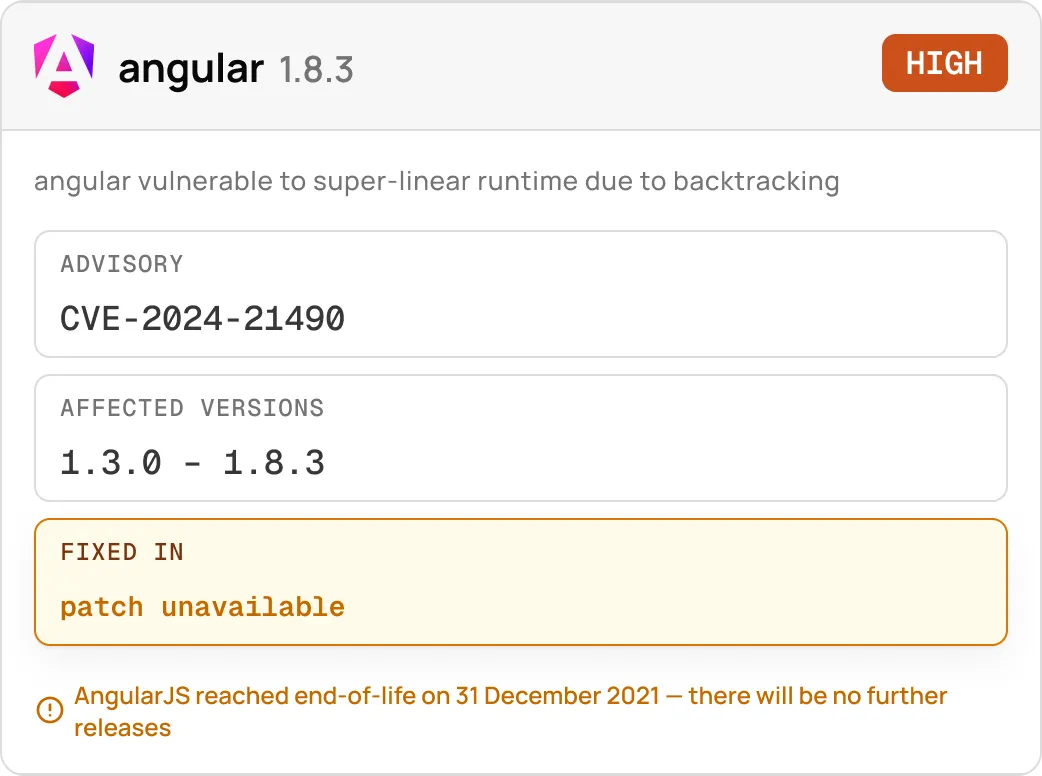
Angular 1.8.3 存在一个高危漏洞 CVE-2024-21490,该漏洞影响 1.3.0 至 1.8.3 版本,目前尚无补丁。

目前没有可升级的修补版本

您的扫描器检测到生产环境中某个软件包存在 CVE 漏洞。您去查找打过补丁的版本,却发现没有。您当前使用的版本线已达到生命周期终止,而安全公告中提到的已修复版本比您当前使用的版本高出两到三个主版本号。

因此,该问题始终悬而未决。它在每次扫描中都会再次出现,在下次审计中也会被发现,还会出现在客户发给你的下一份安全问卷中。这个问题不会自行解决,因为通常负责解决该问题的一方已经离职了。

当上游补丁停止发布时,哪些功能会出问题

安全

CVE 漏洞已公开,尚无修复方案

合规

没有证据表明

路线图与预算

危及路线图的强制迁移
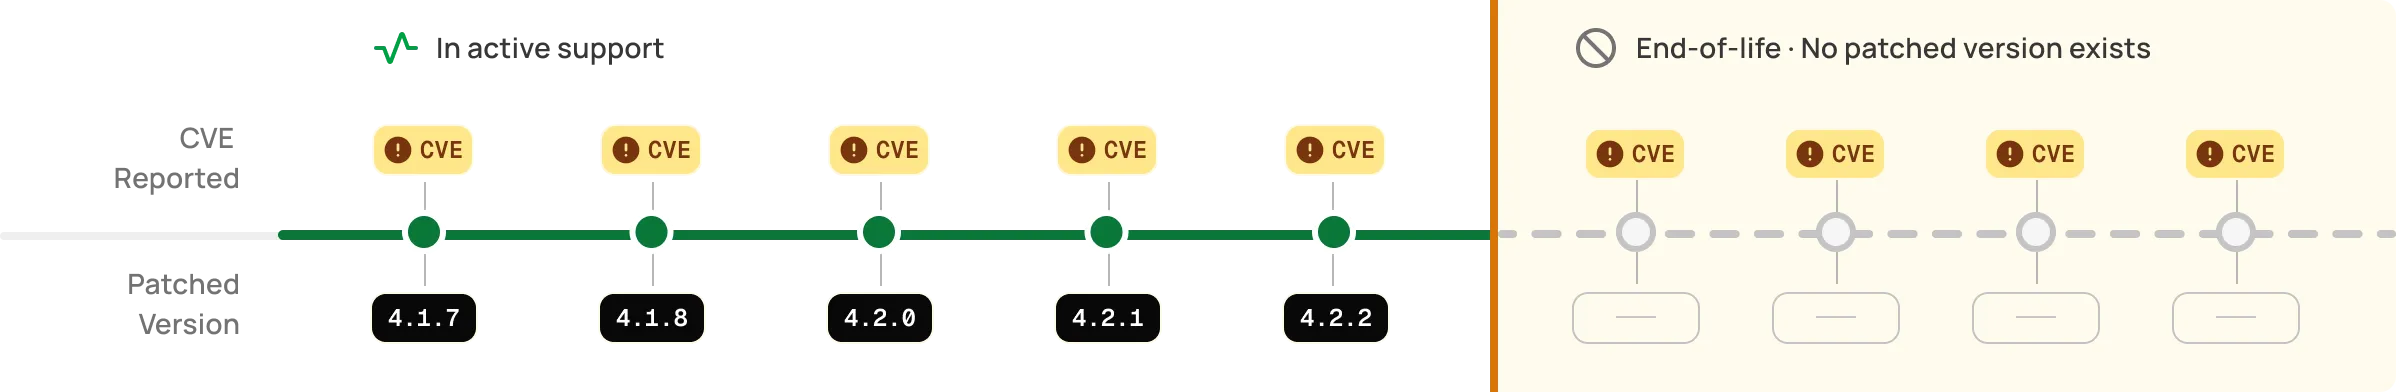
Linux 内核版本时间线,显示了 4.1.7 至 4.2.2 版本,并附有 CVE 警告和生命周期结束通知。

已经知道该 CVE 了吗?

搜索 HeroDevs 已修复的漏洞,查看您的软件包是否已有安全版本。

严重性
身份证
技术
类别
受影响的版本
Angular
跨站脚本
>=5.0.0-beta.6 <=19.2.25, >=20.0.0 <20.3.30, >=21.0.0 <21.2.22, >=22.0.0 <22.1.4
Angular
跨站脚本
>=5.0.0-beta.6 <=19.2.25, >=20.0.0 < 20.3.30, >=21.0.0 < 21.2.22, >=22.0.0 < 22.1.4
中型
Angular
信息披露
>=16.0.0-next.7 <=19.2.25, >=20.0.0 <20.3.28, >=21.0.0 <21.2.20, >=22.0.0 <22.1.1
中型
Angular
跨站脚本
<=19.2.25, >=20.0.0 <20.3.28, >=21.0.0 <21.2.20, >=22.0.0 <22.1.0
Angular
服务器端请求伪造
>=8.0.0-rc.0 <=19.2.25, >=20.0.0 <20.3.30, >=21.0.0 <21.2.22, >=22.0.0 <22.1.4
中型
Node.js
证书验证不当
<=26.5.0; <=24.18.0; <=22.23.1 (active lines); and the End-of-Life Node.js 12.x, 14.x, 16.x, 18.x, and 20.x lines (all versions, addressed via Node.js NES)
中型
Node.js
无节制的资源消耗
<=22.22.3; <=24.16.0
中型
Node.js
授权错误
Node.js 22.x <=22.22.3; 24.x <=24.16.0; 26.x <=26.3.0
中型
Node.js
拒绝服务
<=22.22.3; <=24.16.0; <=26.3.0
Node.js
授权错误
<=22.22.3; <=24.16.0; <=26.3.0 (per upstream advisory/NVD/CNA scope; the Permission Model was introduced in Node.js 20 and remains present in the also-affected, now-EOL Node.js 20.x line, which upstream advisory does not separately name since Node.js no longer supports that line)
中型
Node.js
未找到项目。
<=22.22.3; <=24.16.0; <=26.3.0 (per upstream advisory/NVD/CNA scope; HeroDevs NES additionally covers the Node.js 12, 14, 16, 18, and 20 End-of-Life lines as deliberate EOL security coverage)
Node.js
配置不正确的访问控制
>=22.0.0 <22.23.0; >=24.0.0 <24.17.0; >=26.0.0 <26.3.1
Node.js
拒绝服务
>=8.0.0 <19.0.0; >=20.0.0 <20.20.0; >=22.0.0 <22.22.0; >=24.0.0 <24.13.0; >=25.0.0 <25.3.0
Node.js
信息披露
>=16.15.0 <16.20.3; >=18.0.0 <18.18.2; >=19.0.0 <20.8.1
Node.js
信息披露
20.x ≤ 20.19.6;22.x ≤ 22.21.1;24.x ≤ 24.12.0;25.x ≤ 25.2.1;4.x–18.x(已停止维护,所有版本)
感叹号图标
未找到结果

在我们的目录中未找到您输入的漏洞。

谢谢!您提交的材料已收到!
哎呀!提交表格时出了点问题。

问题

任何摆脱困境的途径,其代价都比解决问题本身更高

请升级到已修复该问题的版本

此次打补丁的发布版本比当前版本高一个大版本号,因此这属于迁移而非更新:所有调用位置都会出现破坏性变更,其他包仍固定在您即将弃用的主版本号上,并且需要进行全面的回归测试。经过数周的工程开发,该项目在范围界定和交付方面均旨在解决一个安全漏洞。

自己打补丁

分叉该项目,将修复程序回溯移植,并无限期维护该分叉。现在,你拥有了一段代码,团队以外的任何人都不会对其进行审查,而且该软件包出现的下一个 CVE 也得由你来处理。

使用人工智能生成修复方案

速度快,且日益普遍。一项独立研究发现,近一半由人工智能生成的代码会引入新的漏洞,而未经审查的补丁若未能修复该漏洞或导致生产环境故障,将引发关于责任归属的疑问

参考: https://www.veracode.com/blog/spring-2026-genai-code-security/

解决方案

HeroDevs 负责维护该项目留下的发布分支

我们在您现有的线路内维护一个安全的发布版本

HeroDevs 的工程师会将安全修复程序回溯移植到您所用版本系列中受支持的版本,而不是要求您升级到当前的主版本。

您更改了依赖项引用

该替代版本与 API 兼容,因此应用程序代码无需更改。如果您当前使用的版本落后于受支持的版本,请先将其升级至该版本,这样仍可在您当前运行的版本范围内。

新发现的CVE漏洞不断得到修复

受保的软件包在您运行该软件期间,均适用 NES 14 天 CVE 服务水平协议(SLA)。

为什么选择 HeroDevs?

1900多万

已跟踪的软件包版本

1,000+

已修复的安全漏洞

1,000+

由 HeroDevs 提供安全保障的企业客户

Statista 标志

“除了技术上的优势外,HeroDevs 的解决方案还带来了显著的商业价值。我们在不影响战略路线图的前提下维持了安全态势,同时与全面迁移相比,还实现了可观的成本节约。”

马库斯·沃尔夫,Statista 架构师

一个拉取请求,以及用于关闭该问题的证据
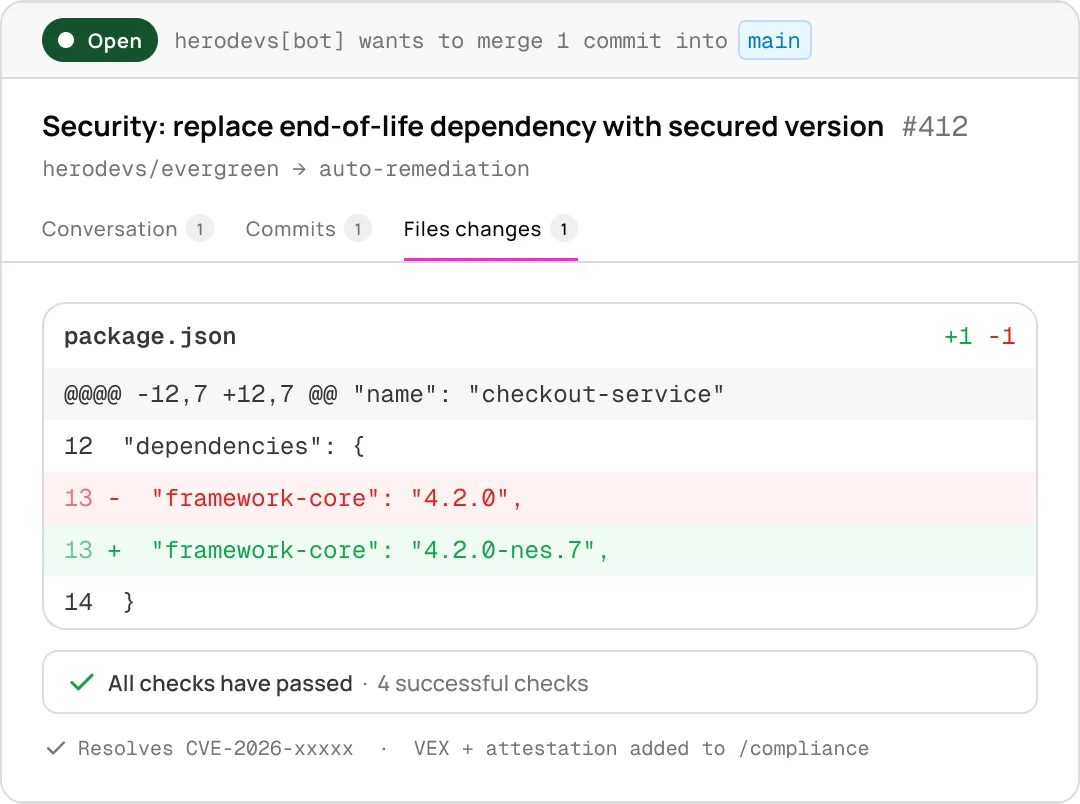
Evergreen Platform 屏幕截图代码仓库视图中显示了“Compliance”文件夹,其中包含 JSON 和 PDF 文件,其中有一个文件标记为“不受影响”。

安全与合规团队会提出哪些问题


当然,如果您找不到想要的答案,请随时联系我们。

这是该项目的分支吗?
我需要修改应用程序的代码吗?
你们通常多快能修复一个新的CVE?
如果我需要的框架目前还不支持怎么办?
我该如何向审计员展示这一点?
如果整个项目都已停止维护,而不仅仅是我的这个版本呢?
这会让我以后无法进行迁移吗?

这里没有涵盖的内容? 咨询专家

查看您遇到困难的框架是否已受支持