合规中心
软件生命周期结束时的合规性:要求及合规方法
法规和合规标准经常提出“由谁负责打补丁?”这个问题。你能回答吗?
PCI DSS、HIPAA、SOC 2、FedRAMP、欧盟《网络弹性法案》。标准和要求各不相同,但关于您所运行的已停用软件,大家面临的问题却是一样的。当上游支持终止时,请了解为何 HeroDevs 会成为不二之选(附相关证据)。
产品生命周期结束的软件如何成为潜在的合规违规行为
不受支持的软件风险每次都会遵循相同的三个步骤。
步骤 1
上游支持终止
维护者发布最终版本后便转而从事其他工作。但你的应用并非如此。
步骤 2
一个CVE被披露
新版本中已修复此问题。
但不适用于您的版本。
第 3 步
合规标准提出了一个问题:“由谁来维护?”
你既没有名字,也没有日期,更没有文件。
随着人工智能的规模扩大,合规要求也在不断增加
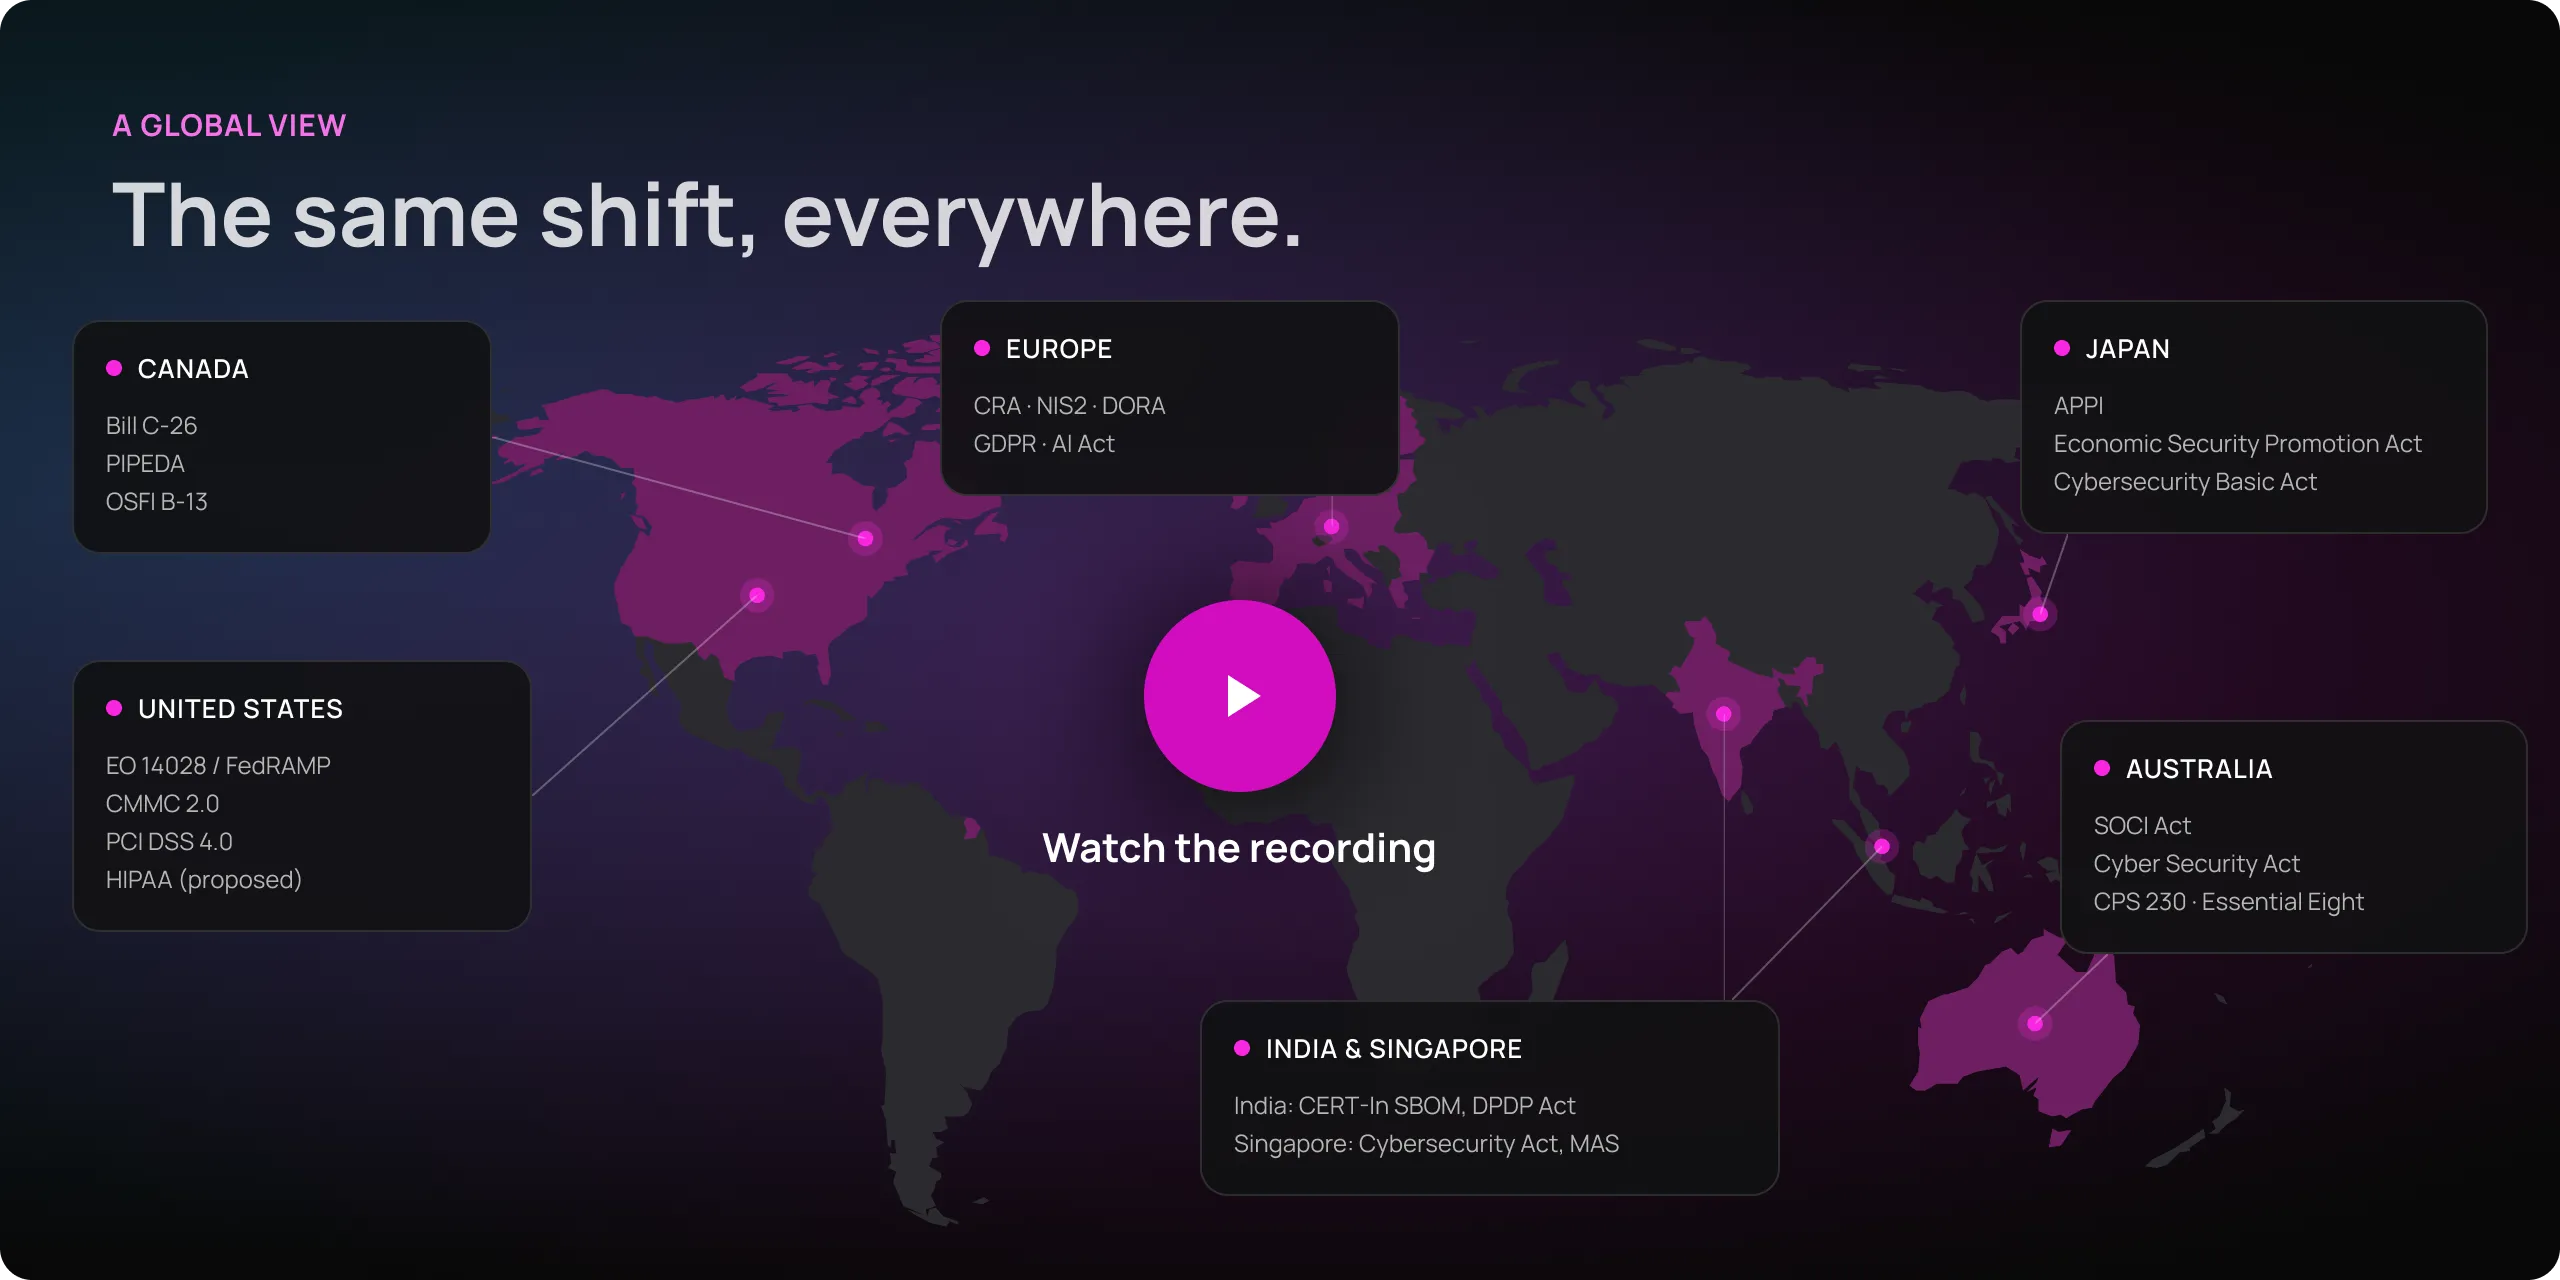
人工智能生成和发布代码的速度,已经超过了维护人员对其进行安全加固的速度,全球监管机构正对此作出回应。了解CRA、NIS2、DORA等法规如何将“尽最大努力”的安全措施,转变为您所运行的已停用开源软件必须履行的、有证据支持的义务。
在发生数据泄露之前,找出您已达到生命周期终点的开源软件。
EOL 暴露报告
您所有仓库中所有生命周期结束的依赖项,包括直接依赖和传递依赖。这与评估员会生成的列表完全一致。
CRA就绪性检查
16道题,约4分钟,每道题都与法规文本相关。查看您的得分以及应优先改进的地方。

企业版 EOL DS
在每个团队和代码库中检测生命周期结束,并通过持续集成/持续交付(CI/CD)进行强制执行。
合规框架对已停用软件的要求
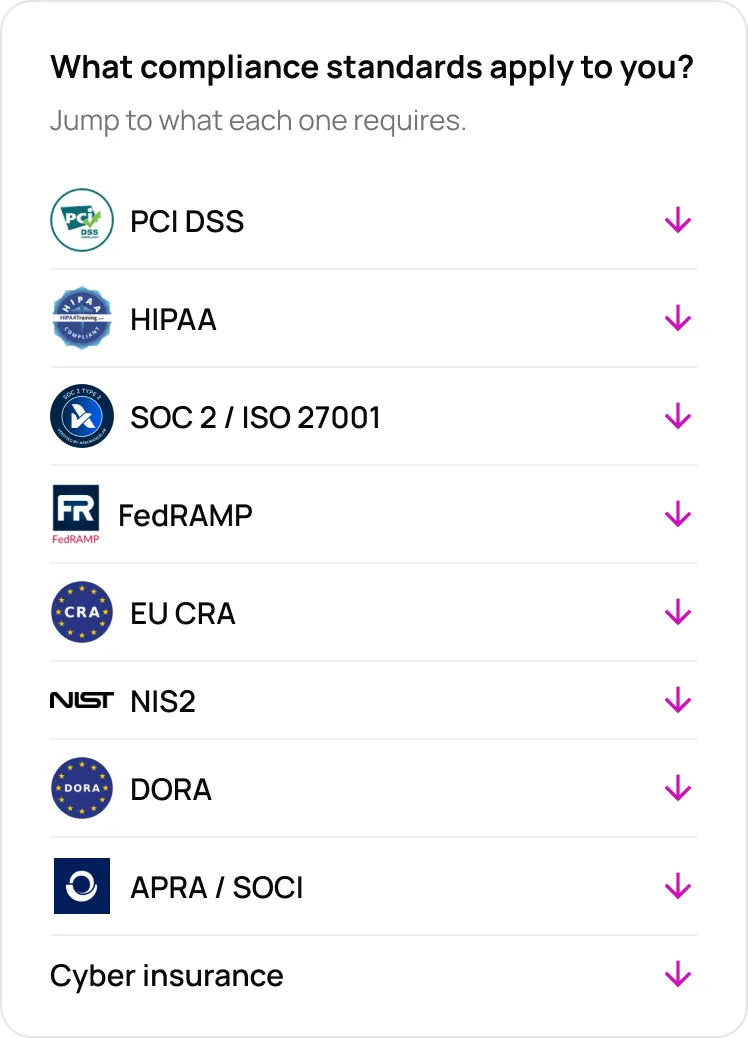
每项法规的合规要求可能略有不同。请选择适用于您的法规,并了解 HeroDevs 如何帮助您实现合规。




审计中是否发现了已停用的软件?
解决它

HeroDevs 无止境的支持:您所需的持续 CVE 修复服务
HeroDevs 负责维护您正在运行的已停止维护的开源软件,提供持续的漏洞管理服务,并出具相关证明文件。
直接合并的补丁版本
版本号相同,公共 API 相同,已修复 CVE 漏洞。这只是配置变更,而非迁移。
14天 CVE 服务水平协议(SLA)
在合同中,“由谁负责修复,以及修复速度如何?”这些问题都有书面答复。
每次修复时附带的 VEX 声明
以扫描工具和审核人员可接受的格式,显示哪些 CVE 已修复或不适用。
每次修复后均附有签名的证明
与您当前用于生成报告的框架相对应。
CVE编号机构
漏洞的确认、修复和披露均通过官方的CVE计划进行。
为何注重合规的团队会选择 HeroDevs
1900多万
已跟踪的软件包版本
1,000+
已修复的安全漏洞
1,000+
企业客户