EVERGREEN · 全场景覆盖
在整个应用程序中确保安全就位
扫描器中检测到的 CVE 数量持续攀升,对于那些上游已不再提供修复程序的依赖项,唯一的选择要么是推迟路线图工作,要么是再冒一个季度的风险。Evergreen 能在大范围内修复应用程序中的 CVE,因此您可以继续使用当前运行的版本,并按照自己的时间表进行迁移。
Evergreen 为您提供什么
您的开发人员不再逐个库地处理 CVE 问题
某个不受支持的库中出现一个 CVE 漏洞,会导致工程师不得不暂停原定的工作;而在修复程序发布之前,其他库中还会出现更多 CVE 漏洞。Evergreen 覆盖了您应用程序中所有不受支持的库,并在每次出现 CVE 漏洞时自动构建修复程序,从而确保您的开发人员能够继续进行原定的工作。
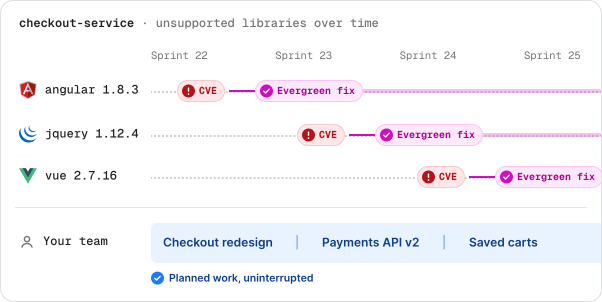
当开源依赖项不再获得支持时,您的工程团队仍能得到保障
有些依赖项会公布生命周期结束日期,而另一些则只是不再获得上游的修复程序。您的团队通常是在发现某个 CVE 被披露后却未收到补丁时才意识到这一情况。Evergreen 会在依赖项失去支持时及时覆盖它们,因此当 CVE 被披露时,修复程序已经正在准备中。
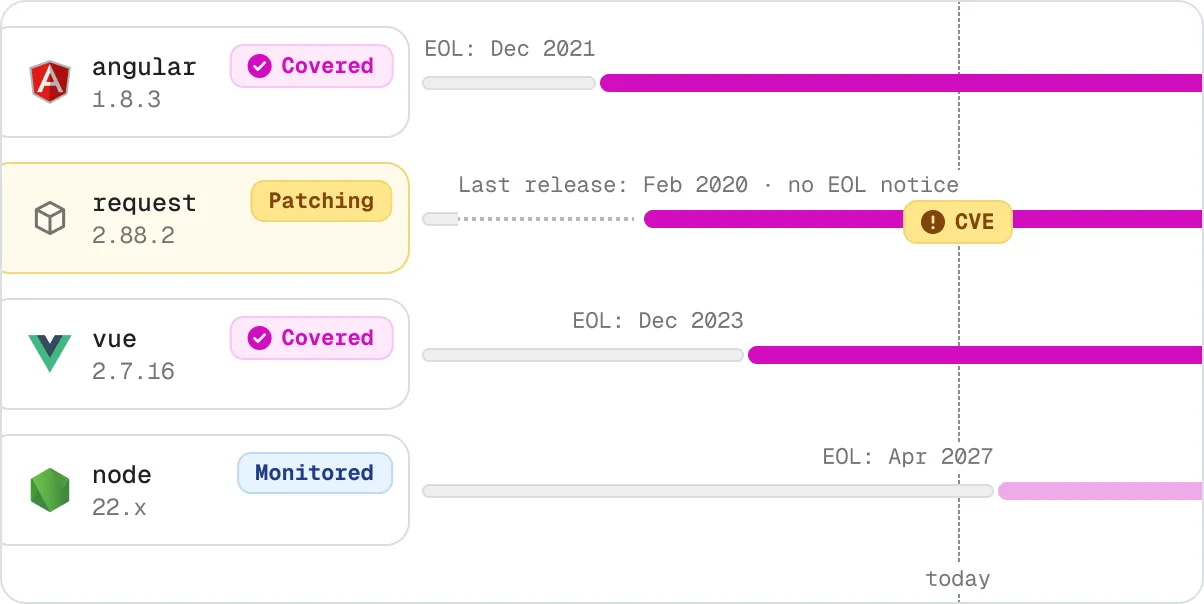
由您的工程团队负责修复问题,而不是启动一个迁移项目
对于未受支持的依赖项中的 CVE,您的扫描器会建议升级到下一个主要版本,这意味着需要采用新的 API、进行代码修改以及重新测试。Evergreen 提供了一个可直接替换您当前运行版本的解决方案,因此您可以按照自己的时间表进行迁移。

您的安全团队将此前不得不视为风险的发现项关闭
对于已不再受支持的依赖项中的 CVE,由于无法应用修复程序,因此该漏洞会季度复季度地留在风险登记册中。Evergreen 不仅提供了修复程序,还为已打补丁的发布分支指定了维护者,因此该漏洞便从风险登记册中移除了。

贵公司的合规团队已在审计前掌握了相关证据
当审计员询问如何处理未受支持的依赖项中的 CVE 时,您的团队需要翻找问题单和邮件往来才能回答。Evergreen 会在每次修复时向您的代码库添加一条 VEX 声明和一份法律声明,因此您的团队只需将审计员引导至该文件即可回答。

一款久经考验的企业级解决方案
1900多万
已跟踪的软件包版本
1,000+
已修复的安全漏洞
50%+
《财富》100强企业中的
工程师负责开发解决方案。
人工智能负责寻找工作机会。
替换才是难点,这项工作由 HeroDevs 的工程师来完成。在明确需要替换什么之前,不会进行任何构建,因此检测工作由人工智能以其他团队无法企及的规模来执行。

工程专家
由该框架的开发者编写的替代方案
在每个替换版本进入您的代码库之前,都会由一位 HeroDevs 工程师进行构建和审核——这位工程师清楚该版本为何会呈现这种行为、哪些组件依赖于它,以及修改它时会导致哪些问题。

AI
在人类无法企及的尺度上进行探测
它会持续扫描应用程序中的每个仓库,并标记所有已达到生命周期终点的依赖项,包括那些被悄然弃用且从未公布的项目。这是任何团队都无法手动完成的工作。
只需安装一次。此后,Evergreen便会自动运行。
一次性设置
持续运行——只要您的应用程序使用开源软件,该平台就会持续运行
安装
安装 HeroDevs GitHub 应用,选择应用程序中包含的所有仓库,并合并一个 GitHub Actions 工作流。扫描频率和拉取请求行为将在入门过程中进行设置。
扫描
工作流合并后,扫描将自动运行。HeroDevs 会监控您整个开源依赖关系树,检测漏洞和不受支持的依赖项。
曲目
当某个 CVE 影响到已停用的依赖项时,HeroDevs 会找到一个已修复的替代方案,或自行开发一个;我们负责处理修复工作,而您可以继续专注于开发新功能。
整改
HeroDev 的源代码控制管理(SCM)集成会自动创建一个拉取请求,将存在安全漏洞的依赖项替换为安全且可直接替换的替代方案。

确保全面合规与安全
HeroDevs 确保您那些已不再获得支持且无人维护的开源软件完全符合 SOC 2、FedRAMP、PCI、HIPAA、DORA 和 CRA 等法规要求。凭借持续的安全更新以及对审计就绪性的承诺,您可以高枕无忧,确信您的系统始终符合合规要求、安全可靠,并随时准备接受任何检查。


工程和安全团队常问的问题
在此您可以查阅我们最常被问到的一些问题的解答。当然,如果您找不到想要的答案,欢迎随时联系我们。
申请演示
了解 HeroDevs 如何确保您的系统安全并符合合规要求。
了解我们的解决方案如何为贵组织带来价值。


