CVEが登録されていますが、そのバージョンはサポート終了となっているため、パッチは提供されていません。

アップストリームの修正は、仮に存在したとしても、数メジャーバージョン先になっています。HeroDevsは、お客様が現在実行しているリリースのセキュリティ対策済みのバージョンをビルドするため、アップグレードを行わなくてもこの問題は解決されます。
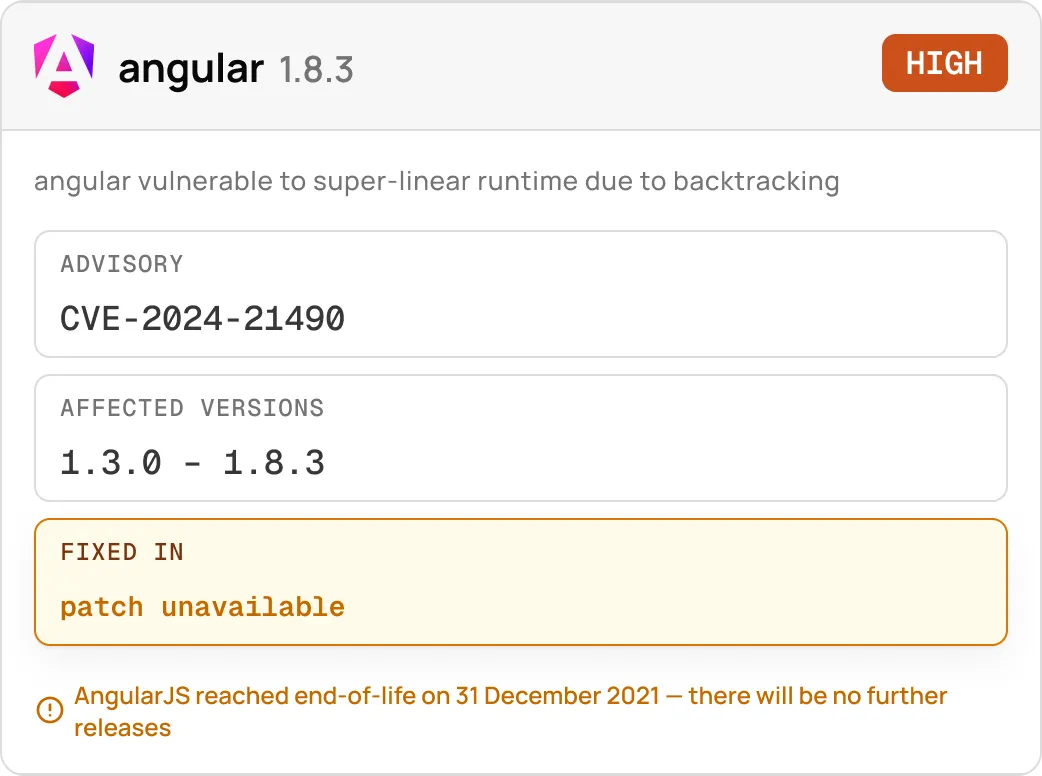
Angular 1.8.3 には、バージョン 1.3.0 から 1.8.3 までに影響を及ぼす高リスクの脆弱性 CVE-2024-21490 が存在しますが、現時点ではパッチが提供されていません。

移行できるパッチ適用済みのバージョンは存在しません

スキャナーが、本番環境で稼働中のパッケージに対してCVEを検出しました。パッチが適用されたリリースを探してみましたが、見つかりませんでした。現在使用しているリリースラインはサポート終了(EOL)となっており、アドバイザリには、現在のバージョンから2つまたは3つ先のメジャーバージョンで修正済みのバージョンが記載されていました。

そのため、この指摘事項は未解決のまま残ります。スキャンを行うたびに再浮上し、次回の監査でも指摘され、顧客から送られてくる次のセキュリティアンケートにも記載されます。本来ならこれを解決すべき担当者が異動してしまったため、この問題は自ずと解決することはありません。

上流のパッチの提供が停止すると、何が機能しなくなるのか

セキュリティ

CVEが公開されており、修正は未実施

コンプライアンス

それを示す証拠はない

ロードマップと予算

ロードマップを危うくする強制移住
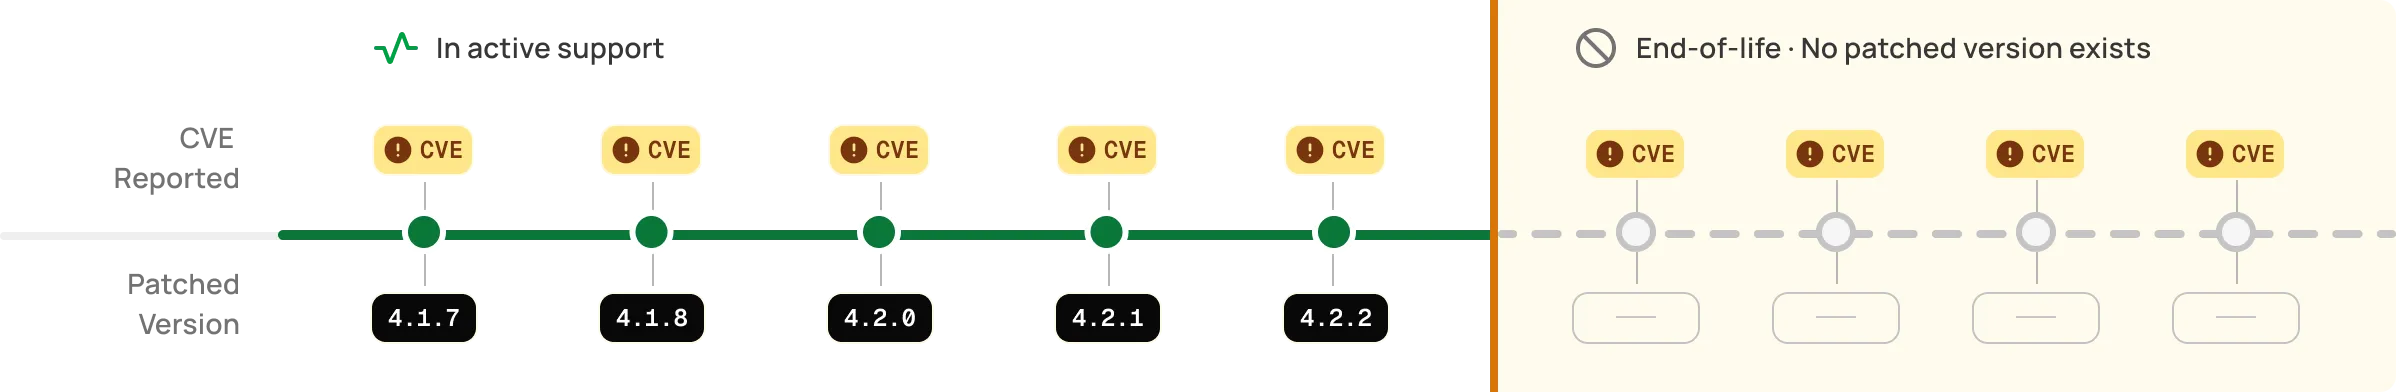
Linuxカーネルのバージョン履歴。バージョン4.1.7から4.2.2までを掲載し、CVEに関する警告およびサポート終了の通知が含まれています。

CVEはご存知ですか?

HeroDevs が修正した脆弱性を検索し、お使いのパッケージの修正済みバージョンがすでに存在するか確認してください。

重大性
ID
テクノロジー
カテゴリー
影響を受けるバージョン
ミディアム
Node.js
情報露出
>=4.0.0 <=4.9.1 >=5.0.0 <=5.12.0 >=6.0.0 <=6.17.1 >=7.0.0 <=7.10.1 >=8.0.0 <=8.17.0 >=9.0.0 <=9.11.2 >=10.16.0 <=10.24.1 >=11.9.0 <=11.15.0 >=12.0.0 <=12.22.12 >=13.0.0 <=13.14.0 >=14.0.0 <14.21.3 >=15.0.0 <=15.14.0 >=16.0.0 <16.19.1 >=17.0.0 <=17.9.1 >=18.0.0 <18.14.1 >=19.0.0 <19.6.1
ミディアム
Node.js
バッファ・オーバーリード
>=17.0.0 <=17.9.1; >=18.0.0 <18.14.1; >=19.0.0 <19.6.1
ミディアム
Node.js
暗号の弱点
>=10.16.0 <=10.24.1; >=11.9.0 <=11.15.0; >=12.0.0 <=12.22.12; >=13.0.0 <=13.14.0; >=14.0.0 <14.20.0; >=15.0.0 <=15.14.0; >=16.0.0 <16.16.0; >=17.0.0 <=17.9.1; >=18.0.0 <18.5.0
高い
Node.js
コマンド・インジェクション
>=4.0.0 <=4.9.1 >=5.0.0 <=5.12.0 >=6.0.0 <=6.17.1 >=7.0.0 <=7.10.1 >=8.0.0 <=8.17.0 >=9.0.0 <=9.11.2 >=10.16.0 <=10.24.1 >=11.9.0 <=11.15.0 >=12.0.0 <=12.22.12 >=13.0.0 <=13.14.0 >=14.0.0 <14.20.0 >=15.0.0 <=15.14.0 >=16.0.0 <16.16.0 >=17.0.0 <=17.9.1 >=18.0.0 <18.5.0
ミディアム
Quarkus
クロスサイト・スクリプティング
<3.27.5.3, >=3.28.0 <3.33.3.3, >=3.34.0 <3.39.5
高い
Node.js
無秩序な資源消費
>=17.0.0 <17.9.1 >=18.0.0 <18.2.0
ミディアム
Node.js
暗号の弱点
>=17.0.0 <17.9.1 >=18.0.0 <18.2.0
高い
Node.js
コマンド・インジェクション
>=4.0.0 <=4.9.1 >=5.0.0 <=5.12.0 >=6.0.0 <=6.17.1 >=7.0.0 <=7.10.1 >=8.0.0 <=8.17.0 >=9.0.0 <=9.11.2 >=10.16.0 <=10.24.1 >=11.9.0 <=11.15.0 >=12.0.0 <=12.22.12 >=13.0.0 <=13.14.0 >=14.0.0 <14.19.3 >=15.0.0 <=15.14.0 >=16.0.0 <16.15.1 >=17.0.0 <17.9.1 >=18.0.0 <18.2.0
高い
Node.js
サービス拒否
>=4.0.0 <=4.9.1 >=5.0.0 <=5.12.0 >=6.0.0 <=6.17.1 >=7.0.0 <=7.10.1 >=8.0.0 <=8.17.0 >=9.0.0 <=9.11.2 >=10.0.0 <=10.24.1 >=11.0.0 <=11.15.0 >=12.0.0 <12.22.11 >=13.0.0 <=13.14.0 >=14.0.0 <14.19.1 >=15.0.0 <=15.14.0 >=16.0.0 <16.14.2 >=17.0.0 <17.7.2
高い
Node.js
ファイルアクセス前の不適切なリンク解決(「リンク追跡」)
>=12.0.0 <12.22.6 >=14.0.0 <14.17.6 >=15.0.0 <=15.14.0 >=16.0.0 <16.8.0
高い
Node.js
ファイルアクセス前の不適切なリンク解決(「リンク追跡」)
>=12.0.0 <12.22.6 >=14.0.0 <14.17.6 >=15.0.0 <=15.14.0 >=16.0.0 <16.8.0
ミディアム
Node.js
暗号の弱点
>=10.16.0 <=10.24.1 >=11.9.0 <=11.15.0 >=12.0.0 <12.22.8 >=13.0.0 <=13.14.0 >=14.0.0 <14.19.0 >=15.0.0 <=15.14.0 >=16.0.0 <16.14.0 >=17.0.0 <17.3.0
高い
Apache CXF
認証バイパス
<3.6.12, >=4.0.0 <4.1.8, >=4.2.0 <4.2.3
高い
Apache CXF
サービス拒否
<3.5.10, >=3.6.0 <3.6.5, >=4.0.0 <4.0.6
ミディアム
Apache CXF
サービス拒否
<3.5.9, >=3.6.0 <3.6.4, >=4.0.0 <4.0.5
エクスクラメーション・アイコン
結果は見つかりませんでした

入力された脆弱性は、当社のディレクトリには見つかりませんでした。

ありがとうございました!あなたの投稿は受理されました!
おっと!フォームの送信中に何か問題が発生しました。

問題点

抜け出すためのどの道も、問題を解決するのにかかる費用よりも高くつく

修正が施されたバージョンにアップグレードしてください

パッチ適用版はメジャーバージョンが1つ先のバージョンであるため、これは単なるアップデートではなく移行作業となります。すべての呼び出し箇所で互換性を破る変更が発生し、移行元メジャーバージョンに固定されている他のパッケージへの対応、そして包括的な回帰テストの実施が必要です。1つのセキュリティ問題の修正を目的として、数週間にわたる開発が行われ、範囲を限定してリリースされました。

自分でパッチを当ててみてください

プロジェクトをフォークし、修正をバックポートして、そのフォークを無期限にメンテナンスし続けることになります。そうすれば、チーム以外の人には誰もレビューされないコードを管理することになり、同じパッケージで次に発生するCVEも、あなたが対応することになります。

AIを使って修正案を生成する

急速に普及しつつある。ある独立した調査によると、AIが生成したコードのほぼ半数に新たな脆弱性が含まれており、レビューを経ないパッチを適用した場合、そのパッチが脆弱性を見逃したり本番環境に不具合を引き起こしたりした際、誰が責任を負うのかという疑問が残る。

参考: https://www.veracode.com/blog/spring-2026-genai-code-security/

解決策

HeroDevsは、このプロジェクトが引き継いだリリースラインを維持しています

お客様がすでに運用されている環境内で、安全なリリース環境を維持しています

HeroDevsのエンジニアは、お客様に現在のメジャーバージョンへの移行を求めるのではなく、お使いのバージョンラインの中でサポート対象となっているリリースに対して、セキュリティ修正をバックポートします。

依存関係の参照を変更します

この代替版はAPI互換であるため、アプリケーションのコードを変更する必要はありません。サポート対象のリリースより古いバージョンを使用している場合は、まずその最新バージョンにアップグレードしてください。そうすれば、現在実行中のバージョン範囲内にとどまります。

新しいCVEに対する修正パッチが次々と公開されている

対象となるパッケージについては、ソフトウェアをご利用いただいている限り、NESの14日間CVE SLAが適用されます。

なぜHeroDevsなのか?

1900万人以上

追跡対象のパッケージバージョン

1,000+

脆弱性の修正が完了しました

1,000+

HeroDevsがセキュリティ対策を実施している法人顧客

Statistaのロゴ

「技術的なメリットに加え、HeroDevsのソリューションは大きなビジネス価値をもたらしました。戦略的なロードマップを損なうことなくセキュリティ体制を維持しつつ、完全移行と比較して大幅なコスト削減を実現することができました。」

マルクス・ヴォルフ、建築家 @ Statista

プルリクエスト、およびこの不具合をクローズするための根拠
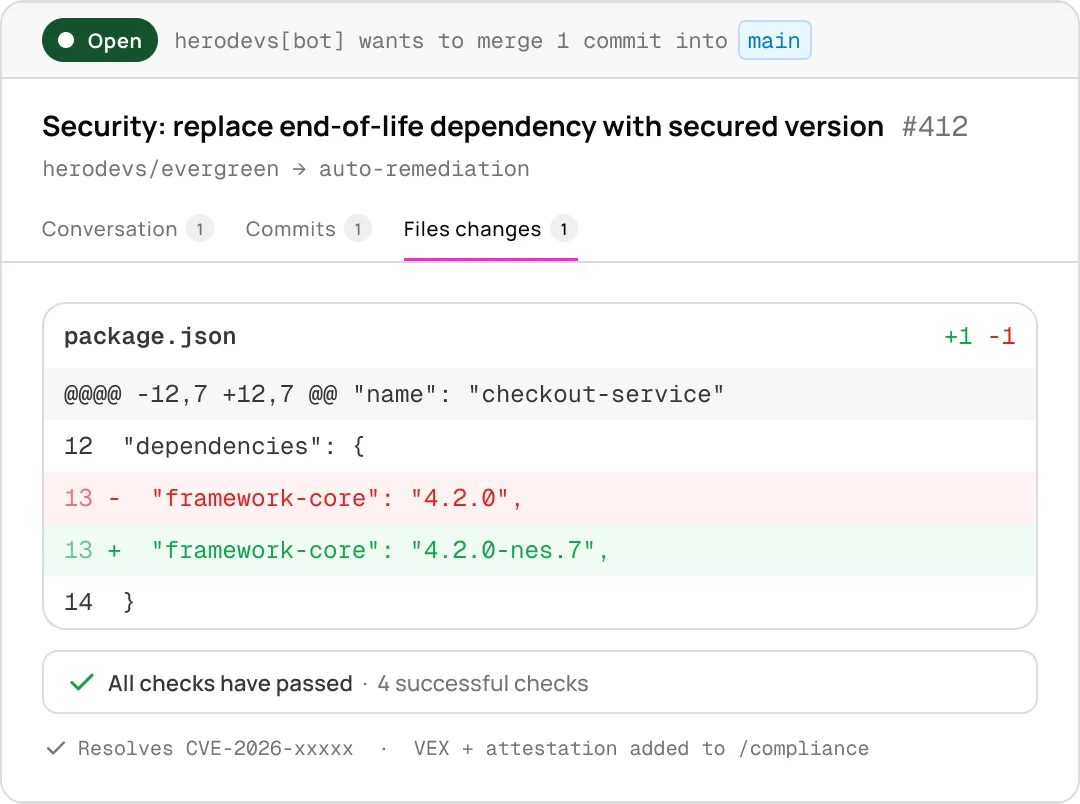
Evergreen PlatformのスクリーンショットJSONファイルやPDFファイルが格納された「Compliance」フォルダが表示されたコードリポジトリのビュー。その中には、「Not Affected」とマークされたファイルが1つ含まれている。

セキュリティおよびコンプライアンス担当者が尋ねる質問


もちろん、お探しの答えが見つからない場合は、お気軽にお問い合わせください。

これはそのプロジェクトのフォークですか?
アプリケーションのコードを変更する必要がありますか?
新しいCVEへのパッチは、どのくらいの速さで適用していますか?
もし、必要なフレームワークがまだサポートされていない場合はどうすればよいですか?
これを監査人にどのように提示すればよいでしょうか?
もし、私のバージョンだけでなく、プロジェクト全体がサポート終了となったらどうなりますか?
これだと、後で移行できなくなってしまうのでしょうか?

ここに記載されていない内容がありますか? 専門家に相談する。

行き詰まっているフレームワークがすでにサポートされているかどうかを確認してください