コンプライアンス・ハブ
ソフトウェアのライフサイクル終了時のコンプライアンス:要件と遵守方法
規制やコンプライアンス基準では、よく「誰がパッチを適用するのか?」という質問が出されます。これにお答えいただけますか?
PCI DSS、HIPAA、SOC 2、FedRAMP、EUサイバーレジリエンス法。基準や要件は異なりますが、運用しているライフサイクル終了(EOL)ソフトウェアに関する疑問は共通しています。アップストリームでのサポートが終了した際、なぜHeroDevsが当然の選択肢となるのか、その理由をご確認ください(証拠資料を添付しています)。
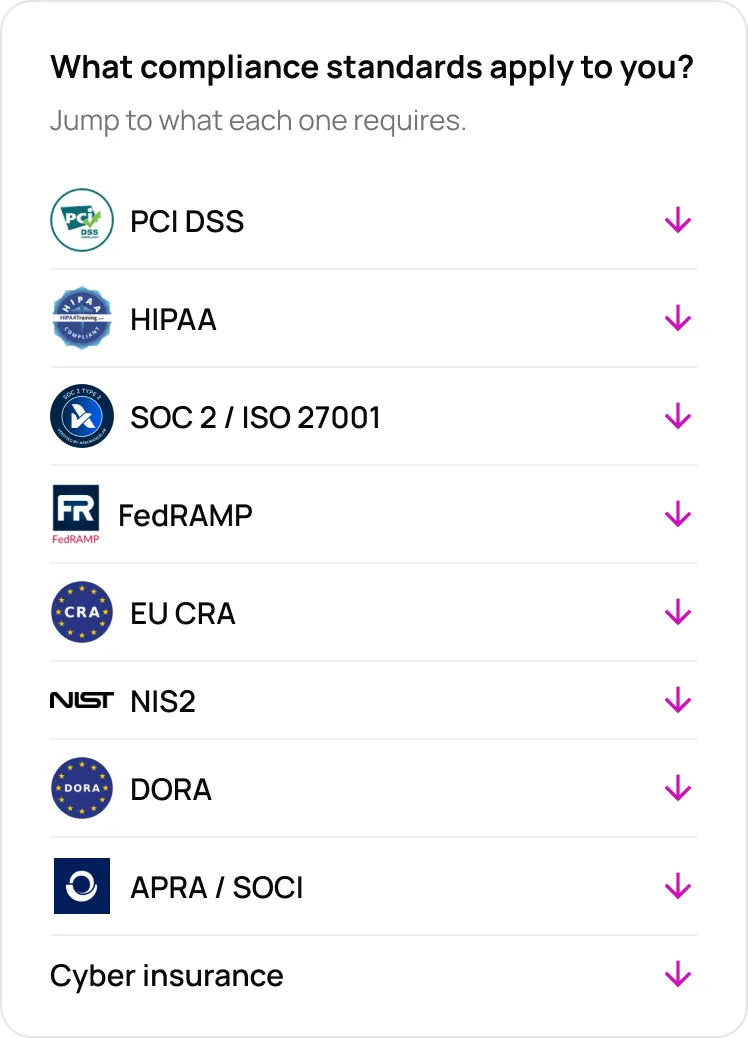
ライフサイクル終了ソフトウェアが、コンプライアンス違反につながる可能性について
サポート対象外のソフトウェアに伴うリスクは、毎回同じ3つの段階を経ます。
ステップ1
上流側のサポートが終了します
メンテナンス担当者は最終リリースを公開して次の仕事に移りますが、あなたのアプリはそうはいきません。
ステップ2
CVEが登録されました
新しいバージョンでは修正済みです。
あなたのバージョンには適用されていません。
ステップ3
コンプライアンス基準では、「誰が管理するのか?」と問われています。
名前も、日付も、書類もありません。
AIの普及が進むにつれ、コンプライアンス要件も拡大している
AIは、メンテナンス担当者がセキュリティ対策を講じるよりも速いペースでコードを発見・配布しており、世界中の規制当局がこれに対応しています。CRA、NIS2、DORAなどが、運用中のライフサイクル終了間近のオープンソースに対して、単なる「最善の努力」によるセキュリティ対策を、証拠に基づいた法的義務へとどのように転換させているかをご覧ください。
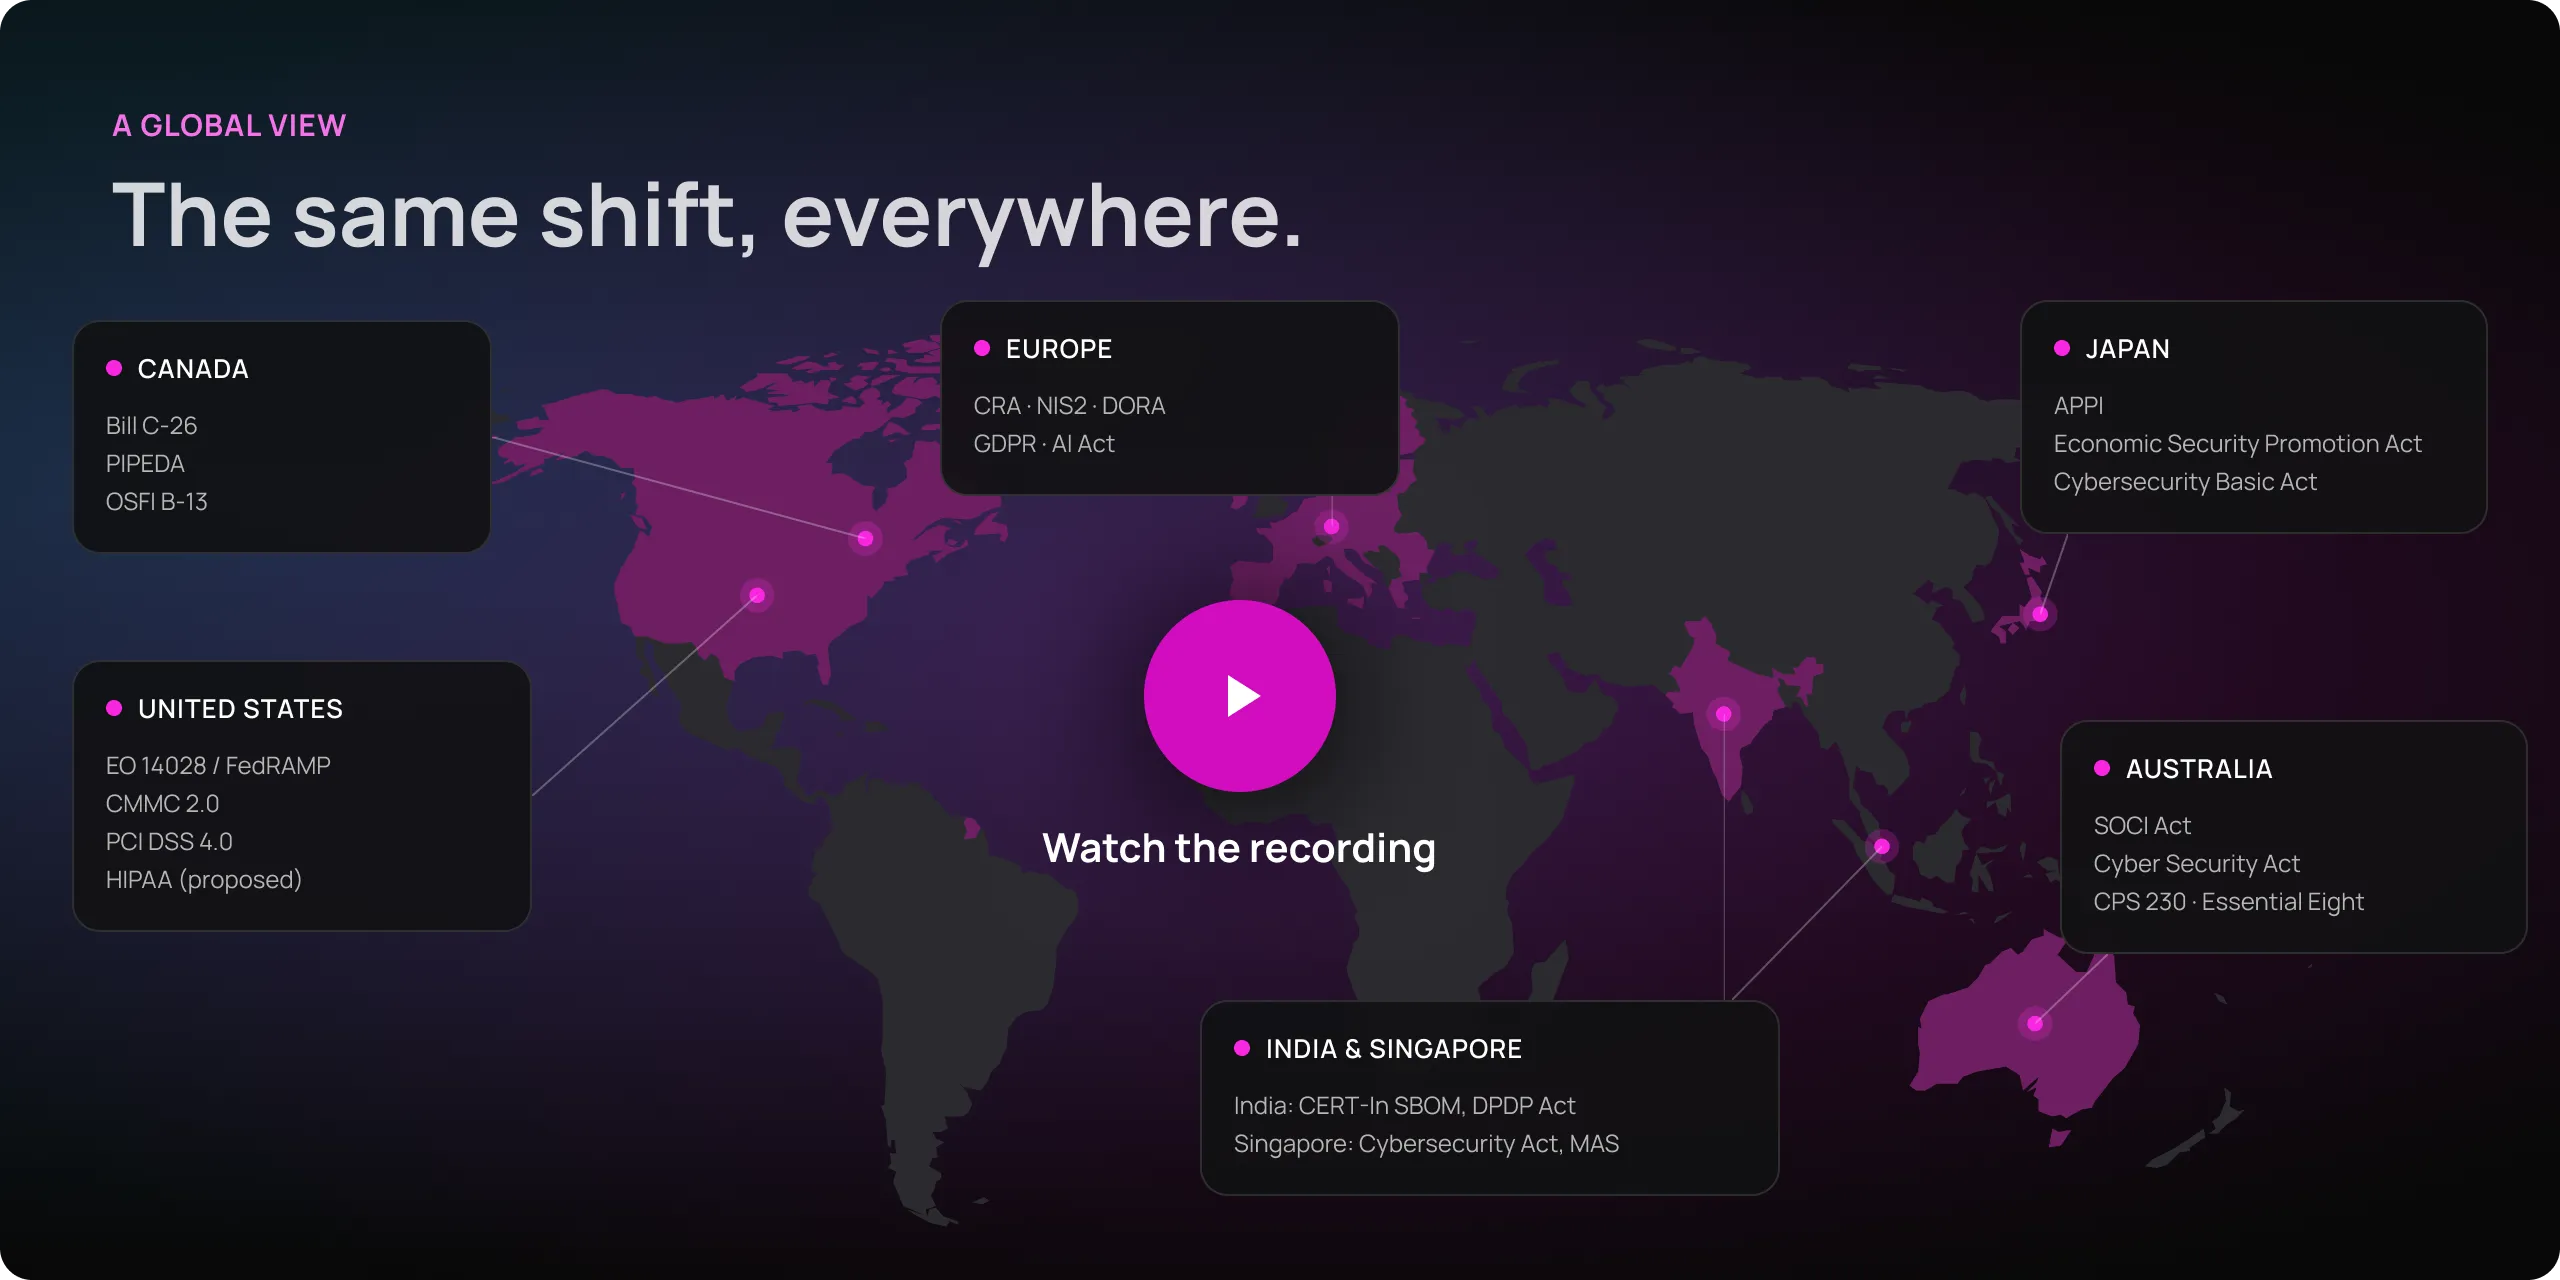
情報漏洩が発生する前に、サポート終了間近のオープンソースソフトウェアを特定しましょう。
EOL 露出レポート
リポジトリ全体にわたる、直接的および推移的なすべてのライフサイクル終了時の依存関係。これは、アセッサーが作成するリストと同じものです。
CRA対応状況確認
16問、所要時間は約4分。各問題は規制の条文に基づいています。得点と、まずどこを改善すべきかを確認してください。

エンタープライズ向け EOL DS
すべてのチームおよびリポジトリにわたるライフサイクル終了の検出と、CI/CDによる強制実施。
EOLソフトウェアに対してコンプライアンスの枠組みが求める要件
規制ごとにコンプライアンスの要件は多少異なる場合があります。ご自身に該当する規制を選び、HeroDevsがどのようにコンプライアンスを実現するのかをご確認ください。




監査の結果、EOLソフトウェアが発見されましたか?
解決する

HeroDevsの絶え間ないサポート:お客様が必要とする継続的なCVE対策
HeroDevsは、お客様がすでに運用しているサポート終了済みのオープンソースソフトウェアを管理し、継続的な脆弱性管理と、それを証明するための書類作成を行います。
ドロップイン・パッチ適用版
バージョン番号は同じ、公開APIも同一、CVEは修正済み。設定の変更であり、移行ではありません。
14日間のCVE SLA
契約書には、「誰がこれを修正するのか、またどのくらいの速さで修正するのか」という質問に対する回答が明記されています。
修正のたびにVEXステートメントを生成する
スキャナーやレビュー担当者が受け入れられる形式で、どのCVEが修正済みか、あるいは該当しないかを示します。
修正のたびに署名入りの証明書を添付
すでにレポート作成に使用しているフレームワークに対応しています。
CVE番号付与機関
脆弱性は、公式のCVEプログラムを通じて確認、修正、および公開されます。
コンプライアンス対応に追われるチームがHeroDevsを選ぶ理由
1900万人以上
追跡対象のパッケージバージョン
1,000+
脆弱性の修正が完了しました
1,000+
法人顧客
「医療分野において、単なる破壊的な変化はイノベーションではなく、むしろ危険なものだ。」
— ViTel Net
✓ 既知のAngularJS の脆弱性を100%修正、移行は不要
記事を読む →
「業務運営に支障をきたすことなく、近代化に向けた取り組みを戦略的に計画しつつ、セキュリティとコンプライアンスに準拠したアプリケーションを維持する必要がありました。」
— エネルギー・サステナビリティ・マーケットプレイス
✓ SOC 2 および企業のセキュリティ要件を継続して遵守した
記事を読む →
「アプリケーション自体は問題なく動作していましたが、セキュリティの観点からは、まさに時限爆弾のような状態でした。」
— サンラム・プライベート・ウェルス
✓ 規制要件に準拠した、フレームワークの100%是正
記事を読む →