オープンソースソフトウェアに対する商用サポートおよびセキュリティ
現在お使いのオープンソースソフトウェアに対し、脆弱性の心配がない、そのまま置き換え可能な代替品。
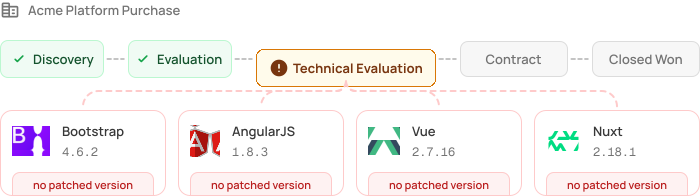
最先端のAIモデルは、かつてないほどのスピードでCVE(脆弱性)を発見しています。もし、今後二度とパッチが提供されないソフトウェアにCVEが見つかった場合、あなたのチームはロードマップの作業を中断して自らパッチを適用するか、そのソフトウェアからの移行を余儀なくされます。
HeroDevsの「Never-Ending Support(永久サポート)」ソリューションは、新たなCVEが発見されると、当社のエンジニアがSLA(サービス品質保証)に基づき独自にビルドとパッチ適用を行います。そのため、脆弱性によって無理やり移行させられるのではなく、ビジネス上の合理的なタイミングで移行することが可能になります。




HeroDevsを活用して、業界をリードする企業が解決している課題
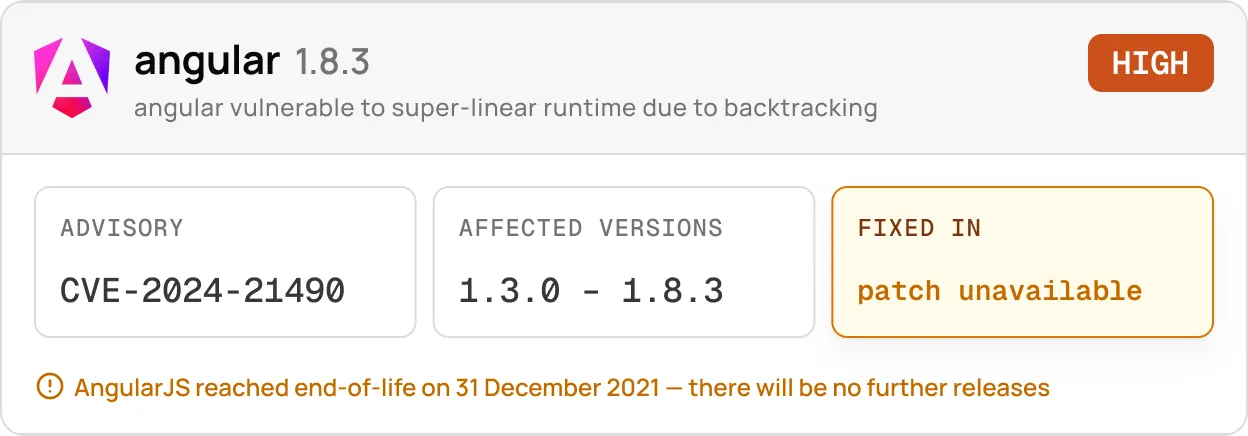
「脆弱性が存在しているのに、そのバージョンはすでにサポートが終了しているため、パッチが提供されていません」
開発元がそのパッケージを修正することは決してありません。しかし、HeroDevsなら修正します。私たちのエンジニアがサポート付きのドロップイン代替品を作成し、お客様のお手元に届く前にレビューとテストを行い、お客様が使い続ける限りSLA(サービス品質保証)に基づいて修正を提供します。これにより、現在稼働中のバージョンの脆弱性に対処することができます。
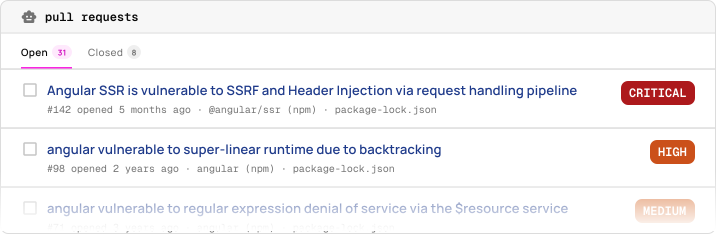
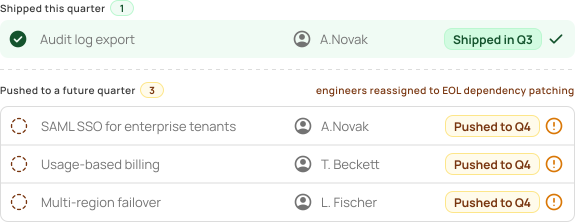
「脆弱性が次々と発生し、エンジニアは予定外のメンテナンスに追われ続けている」
脆弱性(CVE)は計画外に発生し、その修正には本来別の作業に割くはずだったエンジニアの時間コストがかかります。依存関係のツリーが拡大するにつれて、この作業が終わることはありません。
HeroDevsでアプリケーション全体を一度カバーすれば、エンジニアをロードマップの作業から引き離すことなく、現在稼働中のバージョンに対してそのまま置き換えるだけで修正が適用されます。
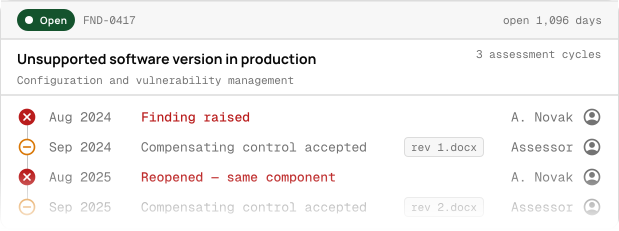
「コンプライアンス監査の結果、サポート終了となったソフトウェアが指摘されました。」
また代替統制を書いて、監査人がそれを認めなくなるまで毎回の監査で議論し直すこともできます。あるいは、同じソフトウェアの HeroDevs サポート版に切り替えて、SOC 2、PCI、HIPAA、FedRAMP、CRA、DORA に対応付けられた証拠とともに、指摘事項を完全に解消することも可能です。移行作業は一切不要です。
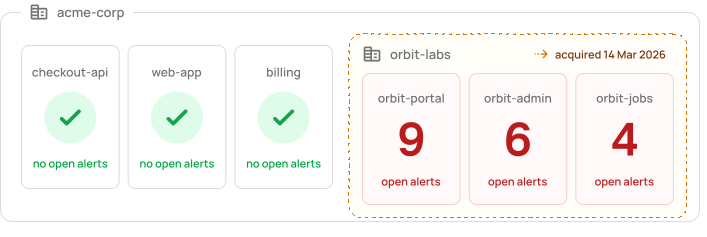
「私たちは、セキュリティ対策が不十分で、コンプライアンス要件を満たしていないレガシーなコードベースを引き継いだ」
買収が完了し、デューデリジェンスの報告書がそのままあなたの課題リストになりました。誰もメンテナンスしなくなったフレームワークに、上流工程(開発元)が誰も修正してくれない脆弱性。引き継いだシステムを書き直すことなく、買収時にそのまま付いてきたバージョンのまま、必要な期間サポートを受けながら保護しましょう。
「顧客によるセキュリティ審査が、契約の締結を遅らせている。」
セキュリティチームがサポート終了したコンポーネントを検知し、アンケートでは「誰が・どれだけの速さでパッチを適用しているか」が問われています。HeroDevsは該当コンポーネントのドロップイン代替品を提供し、SLA(サービス品質保証)に基づいて新たな脆弱性に対処するとともに、審査担当者が必要とするエビデンスを文書化します。開発チームが商談に煩わされることはありません。
「技術的なメリットに加え、HeroDevsのソリューションは大きなビジネス価値をもたらしました。戦略的なロードマップを損なうことなくセキュリティ体制を維持しつつ、完全移行と比較して大幅なコスト削減を実現することができました。」
マルクス・ヴォルフ、アーキテクト @ Statista
現在、未解決の脆弱性はありますか?調べてみてください。
CVEを検索し、HeroDevsによってすでにパッチが適用されているかどうかを確認してください。


まずは1つのオープンソースフレームワークから始めてみましょう。
あるいは、アプリケーション全体を網羅することも可能です。
HeroDevsは、当社のエンジニアリングの専門家によって構築・検証された、そのまま置き換え可能なソリューションにより、お客様のシステムを確実に保護します。
CVEの影響を受けないバージョンと、無期限のサポートをご利用いただけます
HeroDevsでは、お客様がすでに運用中のフレームワークについて、当社のエンジニアがビルドおよびレビューを行ったCVEの影響を受けないバージョンを提供しています。アプリケーションのコードを変更することなく、そのバージョンを差し替えるだけで、SLAに基づき、新たに発見されたすべてのCVEに対してパッチが適用されます。


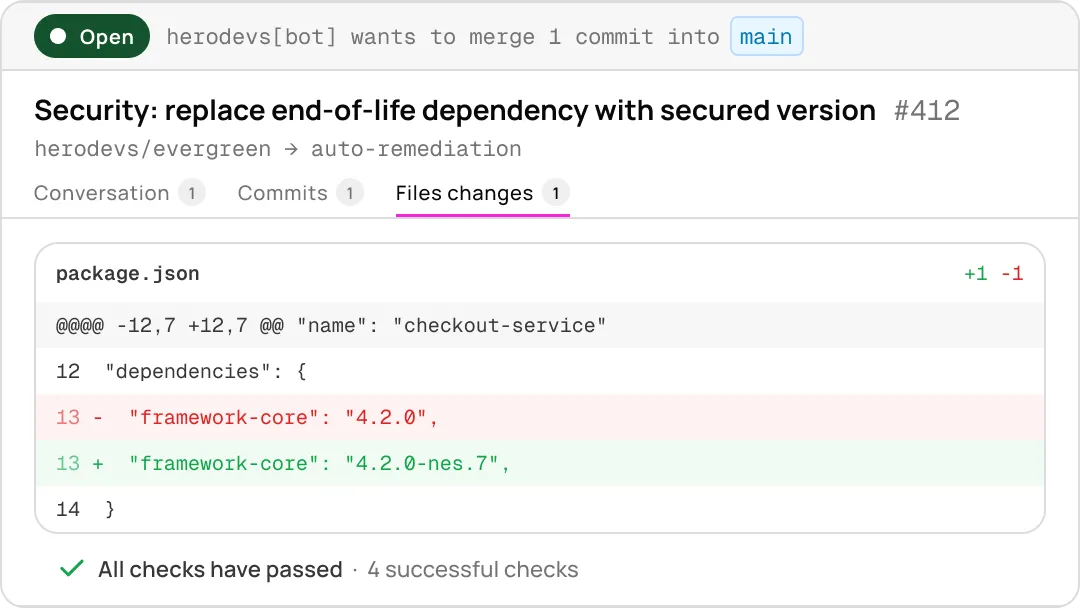
Evergreen Platformなら、予定外のCVE対応作業とはもうおさらばです
リポジトリを一度接続するだけで済みます。置き換えとなるコードはプルリクエストとして届き、それをレビューしてマージするだけで済みます。また、後でサポートが終了した依存関係については、わざわざ依頼しなくても自動的に処理されます。
あなたのフレームワークを開発した専門家たちによって構築されました
HeroDevsのエンジニアリング専門家には、皆様が利用されているフレームワークの創作者、主要な貢献者、およびメンテナーが含まれています。その例としては、Node.js、AngularJS 、Vue、Spring などが挙げられます。AIは、その専門知識の適用範囲をさらに広げ、数百万ものパッケージバージョンをスキャンして、もはやメンテナンスされていないものを特定します。その一方で、代替となるすべてのパッケージは、依然としてこれらのエンジニアによって構築され、レビューされています。オープンソースプロジェクトやバージョンがサポート終了(EOL)を迎えた場合でも、それらのフレームワークを形作ってきたのと同じ専門知識が、皆様のバージョンを安全に維持し続けます。
1900万人以上
追跡対象のパッケージバージョン
1,000+
脆弱性の修正が完了しました
50%以上
フォーチュン100企業のうち
「AngularJS のレガシーサポートをHeroDevsに委託したことで、当社のフロントエンドチームはメンテナンスの負担を10%削減し、その時間を製品のイノベーションに充てることができました。」
Sisenseでのフロントエンドエンジニアリング
完全なコンプライアンスとセキュリティの確保
HeroDevsは、サポートやメンテナンスが終了したオープンソースソフトウェアであっても、SOC 2、FedRAMP、PCI、HIPAA、DORA、CRAなどの規制に完全に準拠した状態を維持します。継続的なセキュリティ更新と監査対応への取り組みにより、お客様のシステムは常にコンプライアンスを満たし、安全性を確保し、いかなる監査にも対応できる状態が保たれるため、安心してお使いいただけます。


私たちはオープンソースへの貢献を行っています
HeroDevsをご利用いただくと、売上の一部が、お客様のビジネスを支えるソフトウェアを開発した作者やメンテナンス担当者に直接還元されます。私たちはオープンソースコミュニティと提携していますが、単なる外部の立場ではなく、当初からの貢献者であり、長期的な管理者としての立場で関わっています。
主要なフレームワークの長期メンテナンス担当者をスポンサーする
開発が停止したオープンソースプロジェクトのCVEをアップストリームで修正する
ライフサイクル終了に関する情報を提供し、より安全なソフトウェアエコシステムを支援する
2,000万ドルのオープンソース・サステナビリティ・ファンド






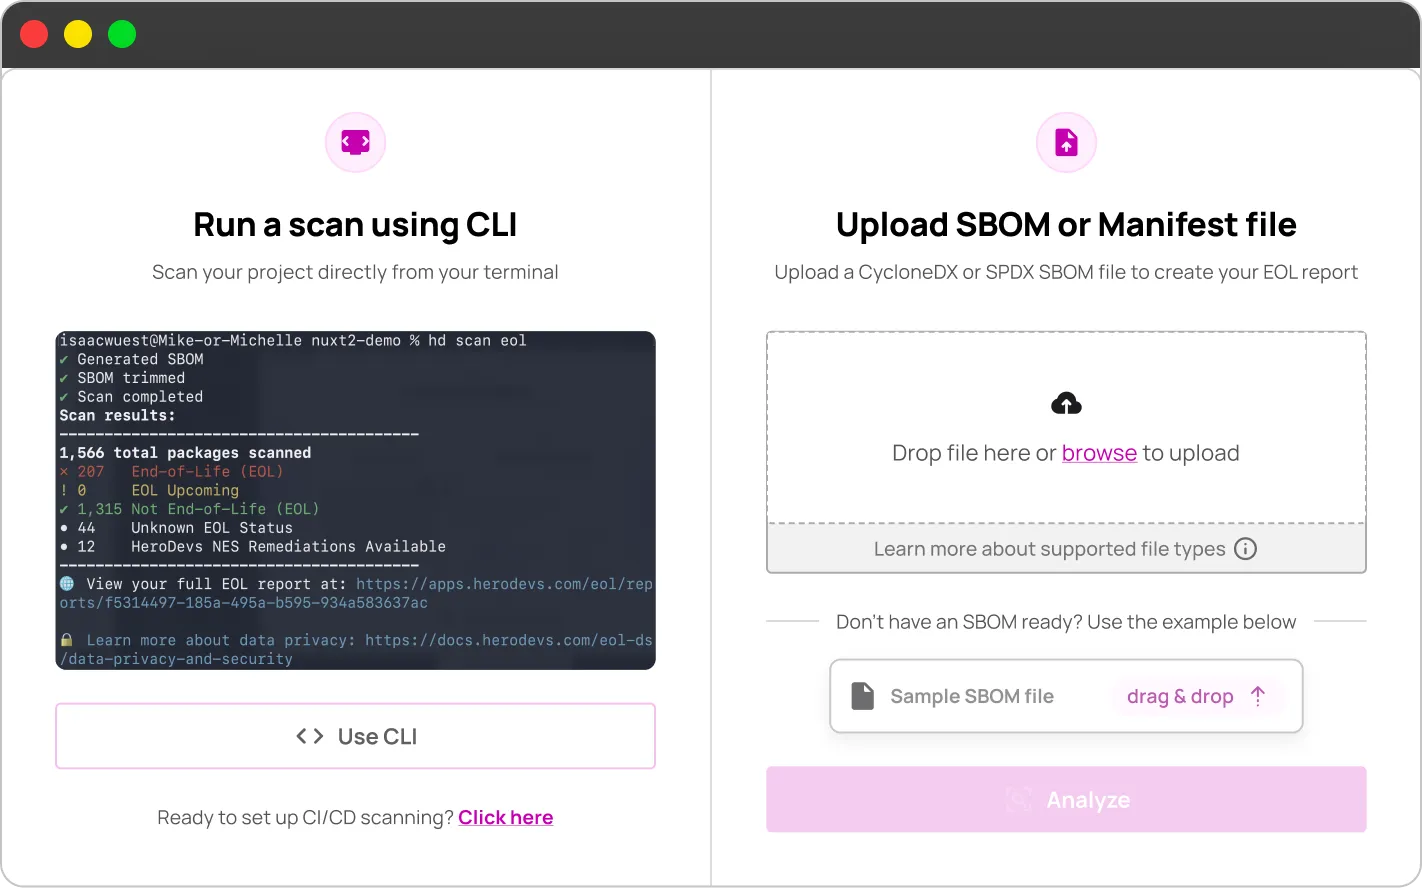
お使いのスタックでサポートされていない機能を確認しましょう。他の誰かに先んじて。
わずか数分で、コードベースのEOLスキャンを無料で実行できます。契約の義務はなく、営業からの連絡もありません。