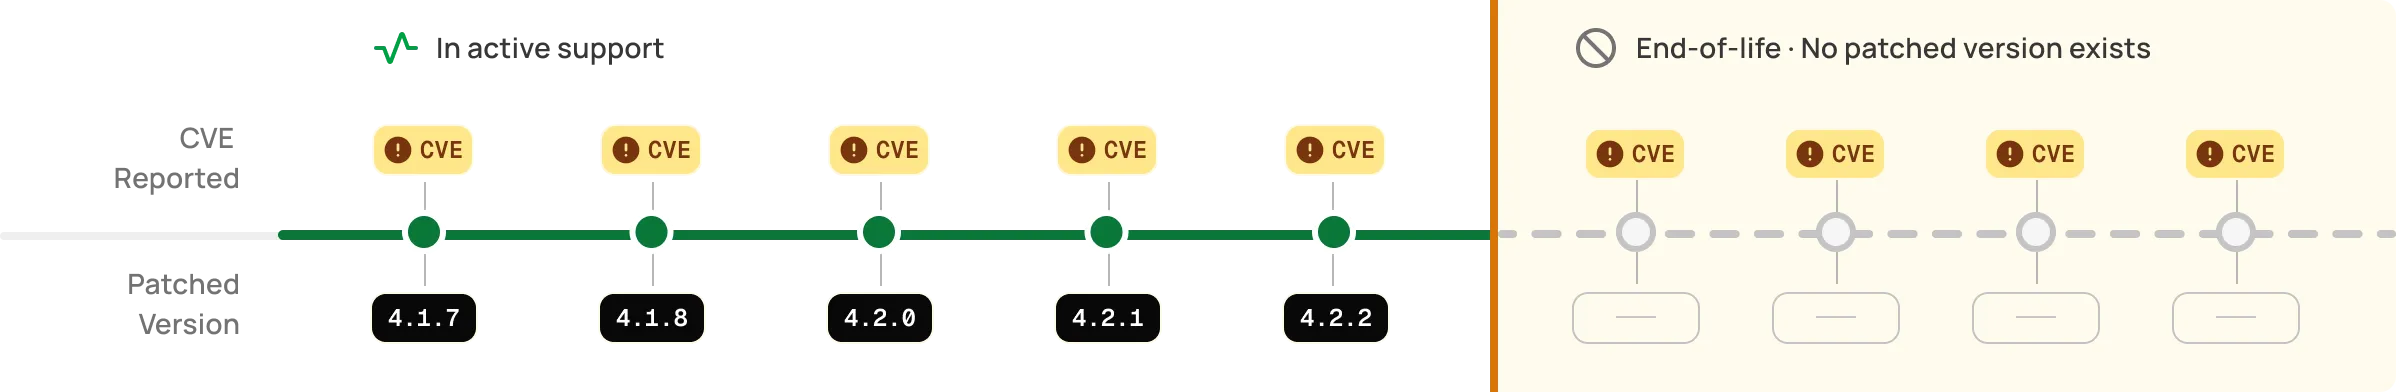
CVEが登録されていますが、そのバージョンはサポート終了となっているため、パッチは提供されていません。
アップストリームの修正は、仮に存在したとしても、数メジャーバージョン先になっています。HeroDevsは、お客様が現在実行しているリリースのセキュリティ対策済みのバージョンをビルドするため、アップグレードを行わなくてもこの問題は解決されます。
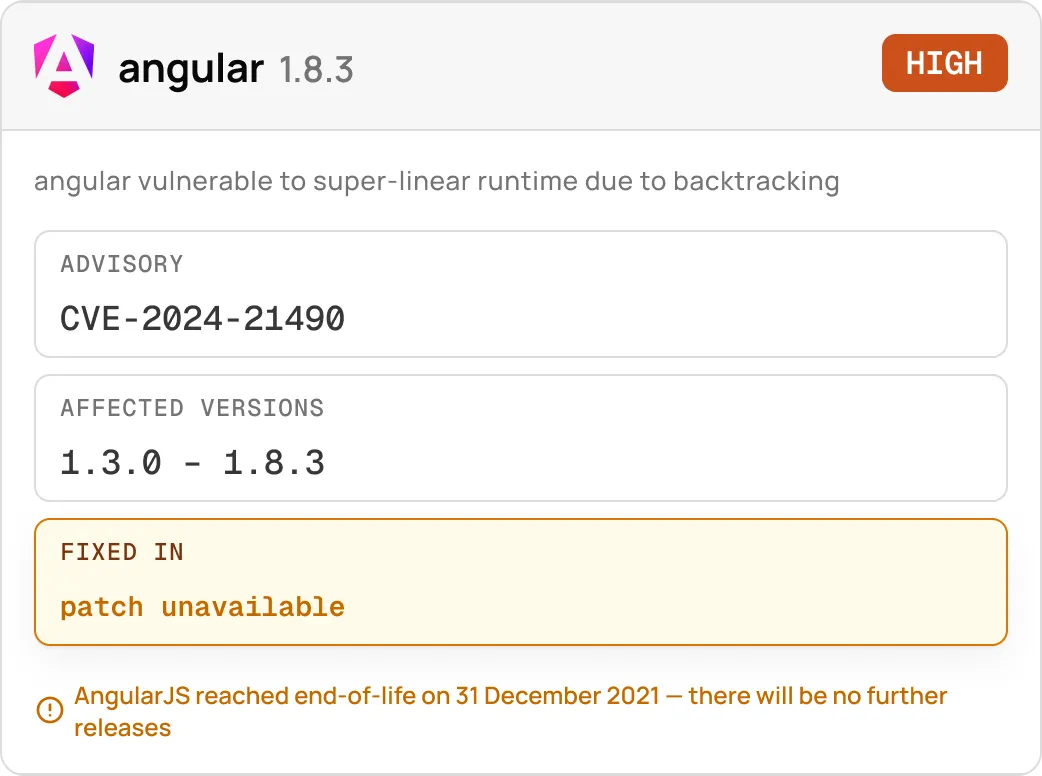
移行できるパッチ適用済みのバージョンは存在しません
スキャナーが、本番環境で稼働中のパッケージに対してCVEを検出しました。パッチが適用されたリリースを探してみましたが、見つかりませんでした。現在使用しているリリースラインはサポート終了(EOL)となっており、アドバイザリには、現在のバージョンから2つまたは3つ先のメジャーバージョンで修正済みのバージョンが記載されていました。
そのため、この指摘事項は未解決のまま残ります。スキャンを行うたびに再浮上し、次回の監査でも指摘され、顧客から送られてくる次のセキュリティアンケートにも記載されます。本来ならこれを解決すべき担当者が異動してしまったため、この問題は自ずと解決することはありません。
上流のパッチの提供が停止すると、何が機能しなくなるのか
セキュリティ
CVEが公開されており、修正は未実施
コンプライアンス
それを示す証拠はない
ロードマップと予算
ロードマップを危うくする強制移住
CVEはご存知ですか?
HeroDevs が修正した脆弱性を検索し、お使いのパッケージの修正済みバージョンがすでに存在するか確認してください。
問題点
抜け出すためのどの道も、問題を解決するのにかかる費用よりも高くつく
修正が施されたバージョンにアップグレードしてください
パッチ適用版はメジャーバージョンが1つ先のバージョンであるため、これは単なるアップデートではなく移行作業となります。すべての呼び出し箇所で互換性を破る変更が発生し、移行元メジャーバージョンに固定されている他のパッケージへの対応、そして包括的な回帰テストの実施が必要です。1つのセキュリティ問題の修正を目的として、数週間にわたる開発が行われ、範囲を限定してリリースされました。
自分でパッチを当ててみてください
プロジェクトをフォークし、修正をバックポートして、そのフォークを無期限にメンテナンスし続けることになります。そうすれば、チーム以外の人には誰もレビューされないコードを管理することになり、同じパッケージで次に発生するCVEも、あなたが対応することになります。
AIを使って修正案を生成する
急速に普及しつつある。ある独立した調査によると、AIが生成したコードのほぼ半数に新たな脆弱性が含まれており、レビューを経ないパッチを適用した場合、そのパッチが脆弱性を見逃したり本番環境に不具合を引き起こしたりした際、誰が責任を負うのかという疑問が残る。
参考: https://www.veracode.com/blog/spring-2026-genai-code-security/
解決策
HeroDevsは、このプロジェクトが引き継いだリリースラインを維持しています
お客様がすでに運用されている環境内で、安全なリリース環境を維持しています
HeroDevsのエンジニアは、お客様に現在のメジャーバージョンへの移行を求めるのではなく、お使いのバージョンラインの中でサポート対象となっているリリースに対して、セキュリティ修正をバックポートします。
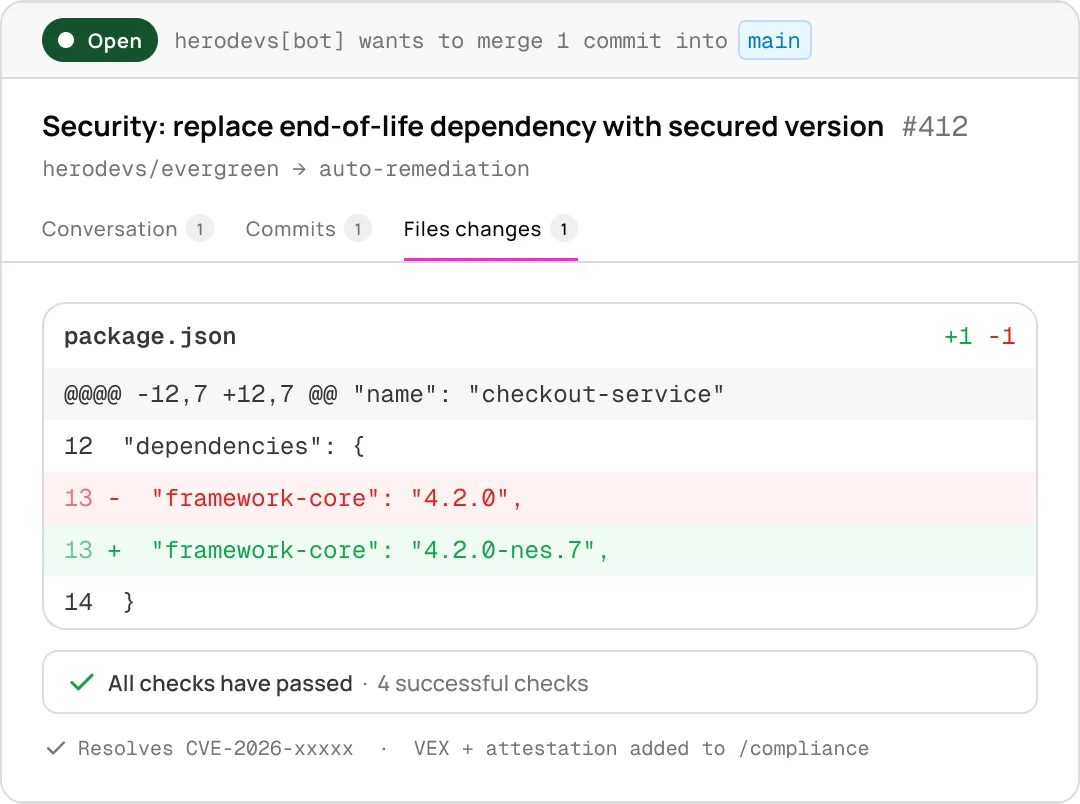
依存関係の参照を変更します
この代替版はAPI互換であるため、アプリケーションのコードを変更する必要はありません。サポート対象のリリースより古いバージョンを使用している場合は、まずその最新バージョンにアップグレードしてください。そうすれば、現在実行中のバージョン範囲内にとどまります。
新しいCVEに対する修正パッチが次々と公開されている
対象となるパッケージについては、ソフトウェアをご利用いただいている限り、NESの14日間CVE SLAが適用されます。

なぜHeroDevsなのか?
1900万人以上
追跡対象のパッケージバージョン
1,000+
脆弱性の修正が完了しました
1,000+
HeroDevsがセキュリティ対策を実施している法人顧客
「技術的なメリットに加え、HeroDevsのソリューションは大きなビジネス価値をもたらしました。戦略的なロードマップを損なうことなくセキュリティ体制を維持しつつ、完全移行と比較して大幅なコスト削減を実現することができました。」
マルクス・ヴォルフ、アーキテクト @ Statista
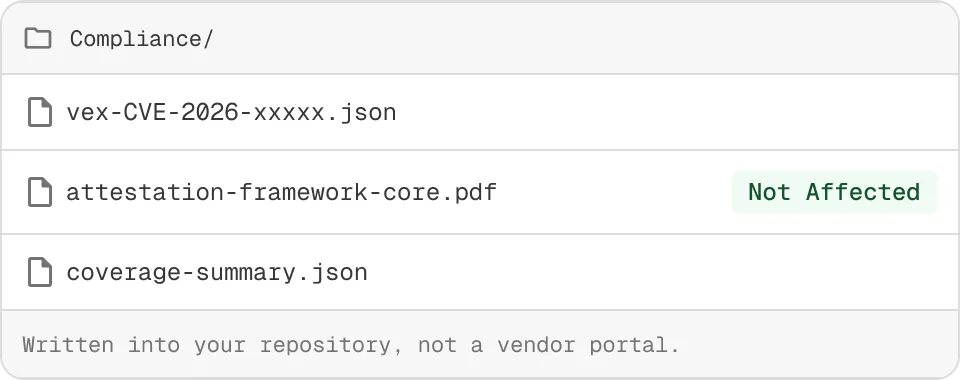
プルリクエスト、およびこの不具合をクローズするための根拠
セキュリティおよびコンプライアンス担当者が尋ねる質問
もちろん、お探しの答えが見つからない場合は、お気軽にお問い合わせください。
ここに記載されていない内容がありますか? 専門家に相談する。