Mendは、アップストリームにパッチがないCVEを特定します。HeroDevsがその修正を提供します。

HeroDevsの「Never-Ending Support (NES) 」修正が、Mend SCAの検出結果の横に表示されるようになりました。NESサブスクリプションを利用している場合、Mend Renovateがプルリクエストを作成するため、チームは移行計画を立てる必要がなく、現在実行中のバージョンラインでパッチをレビューできます。
「脆弱性の存在を把握することは、対策の半分に過ぎません。Mend.ioの目標は、お客様のアプリケーションのセキュリティ確保を支援することであり、それは単に脆弱性を報告するだけでなく、発見された問題を解決することを意味します。HeroDevsの導入により、Mend SCAを利用しているMend AppSecのお客様は、アップストリームからのパッチ提供が終了したサポート終了済みのオープンソース依存関係におけるCVEを解決できるようになりました。」

Mend.ioのロゴ

アサフ・サール

Mend.io 最高製品責任者

「Mend」による発見から統合された修正まで
01
02
03
04
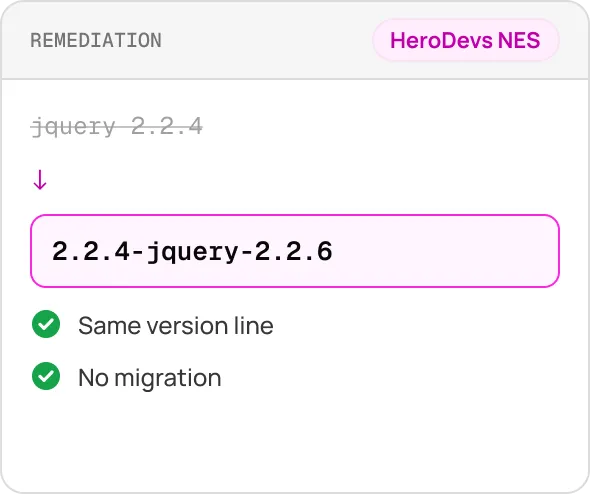
「Remediation」というタイトルのUIカードには、非アクティブなラベル「jquery 2.2.4」が取り消し線で消されており、下向きの矢印と、「2.2.4-jquery-2.2.6」と書かれたハイライトされたボックスが表示されています。その下には、2つの緑色のチェックマークがあり、「Same version line」および「No migration」というテキストが表示されています。右上隅には、ピンク色のラベル「HeroDevs NES」があります。

1. Mend SCA が CVE を報告する

Mendは現在と同様にリポジトリをスキャンし、アップストリームからの修正が提供されなくなったパッケージのバージョンについてCVEを報告します。
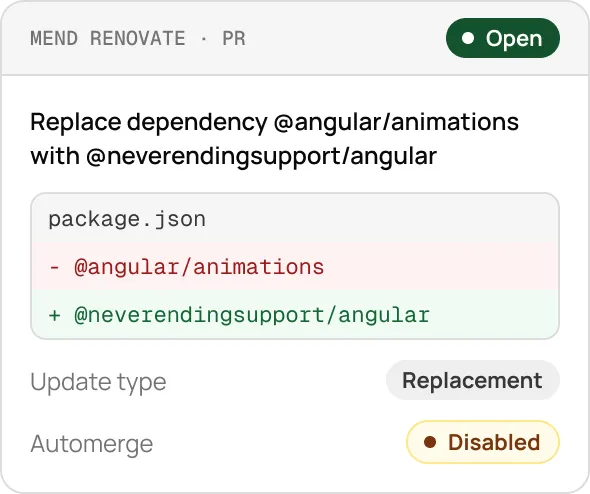
package.json 内の依存関係 @angular/animations を @neverendingsupport/angular に置き換えるための「Open」ラベルが付いたプルリクエストを示す UI カード。このカードには、@angular/animations の削除と @neverendingsupport/angular の追加が表示されています。更新タイプは「置換」で、自動マージは無効になっています。

2. 「Mend」では、NESの修正点が紹介されています

HeroDevsは、パッケージおよびバージョンごとに、NESによるCVEの修正情報を継続的に公開しているため、Mend SCAでは、新しいメジャーバージョンへの移行を行うことなく、そのCVEを修正したNESリリースを指定することができます。
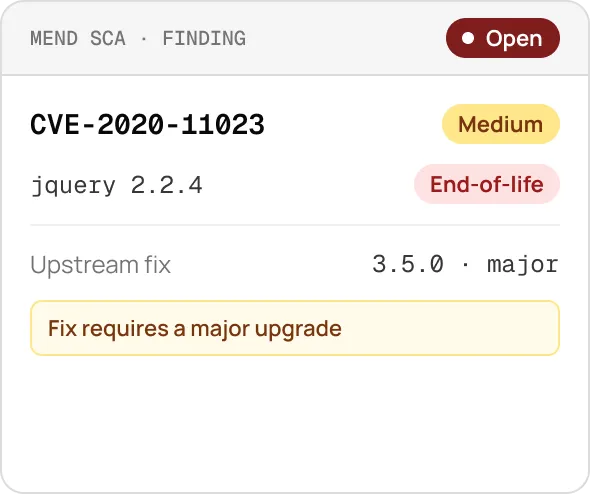
jQuery 2.2.4 に関連する CVE-2020-11023 のセキュリティ発見事項を示す UI カード。深刻度は「中」、ステータスは「サポート終了」と表示されており、アップストリームの修正バージョン 3.5.0 は「メジャー」とマークされ、修正にはメジャーアップグレードが必要である旨のメッセージが表示されている。

3. Mend Renovate がプルリクエストを生成します

NESのサブスクリプションを契約しているチームの場合、Mend Renovateは、脆弱性のあるバージョンをNESの配布版と置き換える置換プルリクエストを作成します。チームは、そのプルリクエストをレビューし、テストを実行した上でマージを行います。
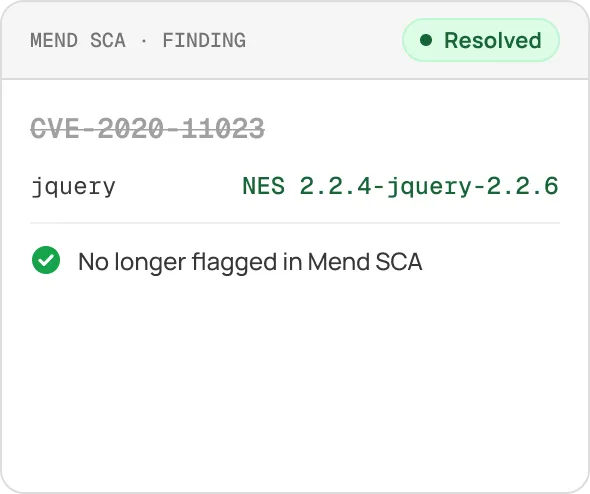
Mend SCAの検出結果が「解決済み」と表示され、CVE-2020-11023の記載が取り消されているUIカード。これは、jquery のバージョンNES 2.2.4~jquery ~2.2.6に関連しており、Mend SCAではもはやフラグが立っていないというステータスが示されている。

4. 調査結果は次のように結論づけられている

Mendは、各NESバージョンがどのCVEに対処しているかを認識しているため、そのNESバージョンがインストールされると、MendはそれらのCVEへのフラグ付けを停止します。

アップグレード、移行、それともNES:調査結果に応じて決定する

上流のパッチがない不具合は、移行が完了するまで未解決のままとなり、組織はその不具合をすべての監査や顧客によるセキュリティレビューに持ち越すことになります。Mend SCA では、HeroDevs による修正案が他の提案された修正案と並んで表示されるため、チームは不具合ごとに最適な対応策を選択できます。

お使いのパッケージの新しいバージョンには、上流側の修正が反映されています

推奨バージョンに、手動または「Mend Renovate」を使用してアップグレードしてください。

上流へのパッチは提供されておらず、今四半期中に移行が予定されています

NESを活用して、移行が完了するまでセキュリティを確保し、コンプライアンスを遵守しましょう。

上流へのパッチはなく、移行までには数ヶ月から数年かかる見込みです

NESをご利用ください。NESなら、お客様が計画を立てる間も、バージョンラインを常に最新の状態に保ち、セキュリティを確保し、コンプライアンスを遵守し続けます。

NESがどのMendの調査結果をカバーしているか確認してください

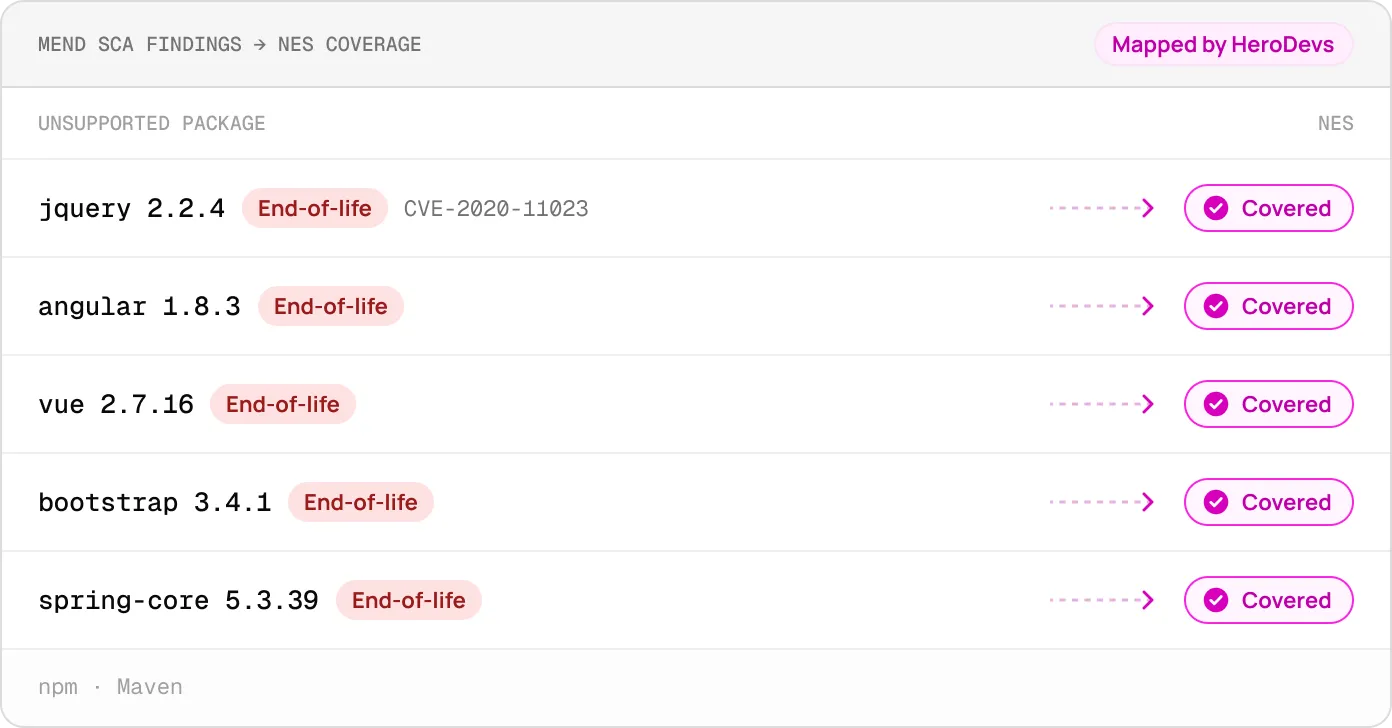
HeroDevsは、お客様のアプリケーションに含まれるサポート対象外のオープンソースソフトウェアにおけるCVEの「Mend」フラグを、NESのカバレッジにマッピングします。

サポート対象外のソフトウェアパッケージとそのバージョンの一覧を示すカバレッジマップカード。これらはすべて、ピンクのラベルで「サポート終了(End-of-life)」とマークされています。jquery 2.2.4、angular 1.8.3、vue 2.7.16、bootstrap 3.4.1、spring-core 5.3.39 を含む各パッケージには、右向きに点線の矢印が引かれており、その先には「Covered」と表示され、チェックマークが付いたピンクの枠で囲まれた楕円があります。 ヘッダーには「MEND SCA FINDINGS → NES COVERAGE」と記載されており、列の見出しは「UNSUPPORTED PACKAGE」と「NES」となっています。また、右上隅には「Mapped by HeroDevs」と表示されています。左下隅には「npm · Maven」と表示されています。

HeroDevs NES および Mend に関するよくある質問

Mendの統合機能に関して、よく寄せられる質問への回答です。お探しの情報が見つからない場合は、お気軽にお問い合わせください。

HeroDevsとMendの連携にはどのような機能がありますか?
Mendでサポート終了版の修正済みCVEにアクセスするには、HeroDevsのサブスクリプションが必要ですか?
「Mend Renovate」は、NESの代替品を自動的に統合しますか?
NESのプルリクエストをマージすると、設定にはどのような変更が生じますか?
Mendは、NESが修正済みのCVEを引き続きフラグ付けするのでしょうか?
NESは、サポート終了したオープンソースのアップグレードに代わるものとなるのでしょうか?

NESがどのMendの調査結果をカバーしているか確認してください

HeroDevsは、お客様のアプリケーションに含まれるサポート対象外のオープンソースソフトウェアにおけるCVEの「Mend」フラグを、NESのカバレッジにマッピングします。
以下のような業界のリーダーから信頼を得ている。
グーグルのロゴリリーのロゴアボット社ロゴボックスロゴEGのロゴ日立ロゴDropboxのロゴNHSロゴワークデイのロゴフィンラのロゴマイクロソフトロゴサンタンデールのロゴ
お問い合わせ

このフォームを送信することにより、私は当社のプライバシーポリシーを確認したことを認めます。

ありがとうございました!あなたの投稿は受理されました!
おっと!フォームの送信中に何か問題が発生しました。